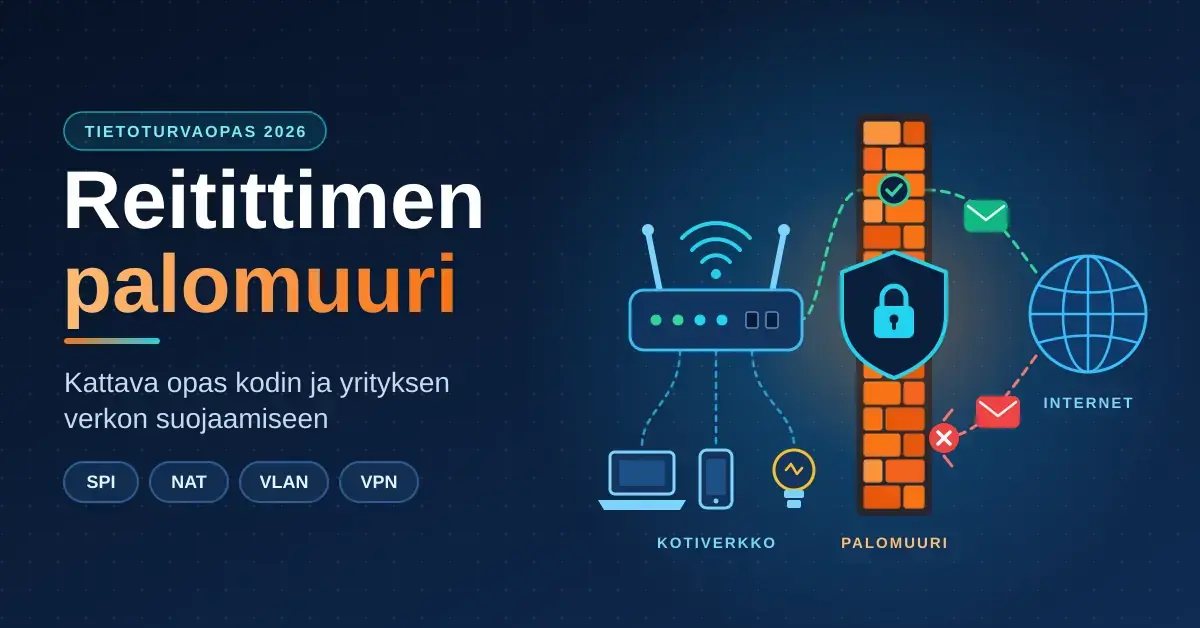

Reitittimen palomuuri on kotiverkon ensimmäinen puolustuslinja: se valvoo ja suodattaa reitittimen läpi kulkevaa liikennettä ja päästää sisään vain sellaisen datan, jota verkkosi laitteet ovat itse pyytäneet. Tämä kattava opas kodin ja yrityksen verkon suojaamiseen käy selkokielisesti läpi, mitä palomuuri reitittimessä tarkoittaa, miten SPI- ja NAT-tekniikat toimivat, kuinka asetukset kannattaa säätää ja mitkä ovat yleisimmät virheet. Tavoitteena on antaa sekä aloittelijalle että kokeneemmalle käyttäjälle tarkka ja käytännönläheinen kuva siitä, miten kodin tai pienen yrityksen verkon saa suojattua Suomessa vuonna 2026.
Tärkeimmät kohdat
- Reitittimen palomuuri suojaa koko kotiverkkoa kerralla, toisin kuin yhden laitteen ohjelmistopalomuuri.
- SPI (tilatietoinen pakettitarkastus) tekee varsinaisen suojaustyön; NAT lähinnä piilottaa sisäverkon osoitteet.
- Tärkeimmät toimet: vaihda oletussalasana, poista etähallinta käytöstä ja pidä laiteohjelmisto päivitettynä.
- Kytke internetkaapeli WAN-porttiin ja eristä IoT- ja älylaitteet omaan vieras- tai VLAN-verkkoon.
- Palomuuri ja VPN täydentävät toisiaan – ne eivät korvaa toisiaan.
Mikä reitittimen palomuuri on ja miten se toimii
Reitittimen palomuuri on reitittimeen sisäänrakennettu turvatoiminto, joka toimii portinvartijana sisäisen kotiverkon ja julkisen internetin välissä. Sen tehtävä on tarkastaa verkkoliikenne ja estää kutsumattomat yhteydenotot, ennen kuin ne ehtivät tietokoneisiin, puhelimiin, tallennuslaitteisiin tai verkkoon kytkettyihin älylaitteisiin. Ilman toimivaa palomuuria verkkoon kytketyt laitteet olisivat suoraan alttiina automaattisille skannereille, jotka etsivät jatkuvasti avoimia portteja ja tunnettuja haavoittuvuuksia.
Käytännössä palomuuri soveltaa sääntöjä: se vertaa jokaista saapuvaa ja lähtevää datapakettia ennalta määriteltyihin ehtoihin ja joko päästää paketin läpi tai hylkää sen. Paketti on pieni pala verkossa liikkuvaa dataa, joka sisältää tiedon lähettäjästä, vastaanottajasta ja käytetystä yhteydestä. Nopeat kuituyhteydet ovat Suomessa yleisiä, joten palomuurin on pystyttävä käsittelemään suuria liikennemääriä hidastamatta yhteyttä merkittävästi.
Pikafaktat
| Mikä se on | Reitittimeen sisäänrakennettu liikenteen suodatin |
| Sijainti | Kotiverkon ja internetin rajalla |
| Keskeiset tekniikat | SPI (tilatietoinen pakettitarkastus) ja NAT |
| Suojaa | Kaikkia verkkoon kytkettyjä laitteita yhtä aikaa |
| Hallinta | Reitittimen hallintasivulta selaimella |
| Lisäkustannus | Ei erillistä – sisältyy useimpiin reitittimiin |
| Tärkein asetus | Oletussalasanan vaihto ja etähallinnan sulkeminen |
Reitittimen palomuurin keskeiset tehtävät voi tiivistää neljään kohtaan:
- Pääsynhallinta: määrittää, mitkä laitteet ja yhteydet saavat kulkea sisä- ja ulkoverkon välillä.
- Tunkeutumisen esto: torjuu luvattomat yhteydenottoyritykset internetistä.
- Pakettisuodatus: tarkastaa pakettien alkuperän ja tilan ennen hyväksymistä.
- NAT-osoitteenmuunnos: jakaa yhden julkisen IP-osoitteen monen laitteen kesken ja piilottaa sisäverkon osoitteet ulkopuolisilta.
Laitteistopalomuuri vai ohjelmistopalomuuri – mikä on ero?
Reitittimen palomuuri suojaa koko verkkoa kerralla, kun taas tietokoneen ohjelmistopalomuuri suojaa vain yhtä laitetta. Useimmissa käyttöjärjestelmissä, kuten Windowsissa ja macOS:ssä, on oma ohjelmistopalomuurinsa, mutta se ei auta laitteille, joihin ei voi asentaa omaa suojausta – esimerkiksi älylampuille, tulostimille tai vanhoille pelikonsoleille. Paras suoja saadaan käyttämällä molempia rinnakkain: reititin hoitaa verkon reunan suodatuksen ja ohjelmistopalomuuri suojaa laitetta sen omalta sisäiseltä liikenteeltä. Laitekohtaisesta suojauksesta kerromme tarkemmin teknisen tietoturvan oppaassa.
| Ominaisuus | Reitittimen palomuuri (laitteisto) | Ohjelmistopalomuuri |
|---|---|---|
| Sijainti | Verkon reunalla, reitittimessä | Yksittäisessä laitteessa |
| Kattavuus | Koko verkko ja kaikki laitteet | Vain kyseinen laite |
| Resurssit | Reitittimen oma suoritin ja muisti | Käyttää laitteen tehoja |
| Suojauksen kohde | Estää uhat ennen verkkoon pääsyä | Suodattaa laitteen omia yhteyksiä |
| Hallinta | Keskitetty, reitittimen hallintasivulta | Laitekohtaiset asetukset |
SPI ja NAT: reitittimen palomuurin tekniset kulmakivet
Nykyaikaisen reitittimen palomuurin ytimessä on kaksi tekniikkaa: Stateful Packet Inspection (SPI) eli tilatietoinen pakettitarkastus ja Network Address Translation (NAT) eli verkko-osoitteen muunnos. SPI on älykäs tarkastusmenetelmä, joka pitää kirjaa aktiivisista yhteyksistä ja päästää sisään vain sellaista dataa, joka on vastaus sisäverkon laitteen tekemään pyyntöön. NAT puolestaan mahdollistaa yhden julkisen IP-osoitteen jakamisen usealle laitteelle.
SPI toimii ylläpitämällä niin sanottua tilataulua (state table). Kun laitteesi avaa yhteyden esimerkiksi verkkosivulle, palomuuri kirjaa taulukkoon yhteyden lähde- ja kohdeosoitteen, portit ja protokollan. Kun vastaus saapuu takaisin, palomuuri tarkistaa, täsmääkö se johonkin kirjattuun yhteyteen – jos täsmää, paketti päästetään läpi, muuten se hylätään. Kun yhteys päättyy, vanha merkintä poistuu taulukosta. Juuri tämä muisti erottaa tilatietoisen palomuurin vanhasta tilattomasta pakettisuodattimesta, joka tarkasteli jokaista pakettia irrallaan.
- Reaaliaikainen tilaseuranta: SPI seuraa yhteyden tilaa ja hylkää paketit, jotka eivät kuulu mihinkään tunnettuun istuntoon.
- Osoitteiden piilotus: NAT tekee sisäverkon laitteista vaikeammin havaittavia suoraan internetistä.
- Palvelunestohyökkäysten hillintä: palomuuri voi suodattaa poikkeuksellisen suurta liikennemäärää.
- Porttien hallinta: portteja voidaan avata hallitusti vain tarpeen mukaan (porttiohjaus).
Miksi pelkkä NAT ei riitä suojaksi
NAT ei ole varsinainen palomuuri, vaan osoitteenmuunnostekniikka. Se piilottaa sisäverkon osoitteet, mutta ei tarkasta liikenteen sisältöä. Todellinen saapuvan liikenteen suoja syntyy nimenomaan tilatietoisesta palomuuritoiminnosta, joka muistaa, mitkä yhteydet laitteesi ovat itse avanneet. Siksi reititin tarvitsee SPI-ominaisuuden tunnistaakseen esimerkiksi väärennetyt datapaketit tai yritykset hyödyntää avoimia istuntoja. NAT yksin antaa vain näennäisturvaa, ja esimerkiksi IPv6-yhteyksissä laitteilla voi olla suoraan reititettävä julkinen osoite ilman NAT:ia – silloin kotiverkon suoja lepää yksinomaan palomuurisääntöjen varassa. Tästä syystä IPv6-palomuurin tulee olla päällä, vaikka laitteilla ei olisikaan erillistä NAT-kerrosta.
Näin suojaat reitittimen palomuurin oikeilla asetuksilla
Reitittimen palomuuri on yleensä päällä oletuksena, mutta oletusasetukset eivät yksin riitä. Hallintaan pääsee kirjoittamalla reitittimen IP-osoitteen selaimen osoiteriville. Liikenne- ja viestintävirasto Traficomin Kyberturvallisuuskeskus korostaa, että etähallinnan poistaminen käytöstä, oletussalasanan vaihtaminen ja laiteohjelmiston pitäminen ajan tasalla ovat kotiverkon tärkeimmät yksittäiset toimet. Asetuksia ei kuitenkaan kannata kiristää liikaa, jottei esimerkiksi verkkopelaaminen tai videopuhelut lakkaa toimimasta.
| Asetus | Suositus | Vaikutus turvallisuuteen |
|---|---|---|
| Hallinnan salasana | Vahva ja uniikki | Estää oletustunnuksilla kirjautumisen |
| Etähallinta (remote management) | Pois päältä | Poistaa suurimman yksittäisen riskin |
| Laiteohjelmisto (firmware) | Automaattiset päivitykset päällä | Paikkaa tunnetut haavoittuvuudet |
| UPnP | Pois päältä, jos et tarvitse | Estää sovelluksia avaamasta portteja automaattisesti |
| WiFi-salaus | WPA3 tai WPA2 | Suojaa langattoman liikenteen |
| Verkon nimi (SSID) | Älä paljasta laitemallia | Vaikeuttaa mallikohtaisten aukkojen hyödyntämistä |
| Ping/WAN-vastaus | Pois päältä | Vaikeuttaa verkon löytämistä skannereilla |
Traficom muistuttaa myös fyysisestä kytkennästä: internetkaapeli kuuluu reitittimen WAN-porttiin ja kodin laitteet LAN-portteihin. Jos verkkokaapeli työnnetään vahingossa LAN-porttiin tai laite kytketään suoraan seinärasiaan, reitittimen palomuuri ohitetaan kokonaan ja laitteet altistuvat suoraan internetin liikenteelle. Jos reitittimesi ei tue edes WPA2-salausta, laite on todennäköisesti tullut käyttöikänsä päähän ja kannattaa uusia.
Näin tarkistat ja avaat reitittimen palomuurin asetukset
Palomuurin asetukset löytyvät reitittimen hallintasivulta, jonne kirjaudutaan selaimella. Tarkistus käy useimmilla laitteilla samalla kaavalla:
- Selvitä reitittimen IP-osoite (yleisimmät ovat 192.168.1.1 tai 192.168.0.1; se löytyy myös laitteen tarrasta tai yhteysasetuksista kohdasta ”oletusyhdyskäytävä”).
- Kirjoita osoite selaimen osoiteriville ja kirjaudu sisään. Vaihda oletustunnukset heti, jos et ole jo tehnyt sitä.
- Etsi valikosta kohta nimeltä Firewall, Palomuuri, Security tai Suojaus.
- Varmista, että palomuuri on päällä ja SPI-tarkastus aktiivinen. Tarkista samalla, että etähallinta (remote management) on pois käytöstä.
- Tallenna muutokset. Osa laitteista käynnistyy uudelleen asetusten astuessa voimaan.
Jos et löydä asetusta tai hallintasivu ei aukea, kannattaa tarkistaa laitteen käyttöohje tai operaattorin tukisivut – operaattorin toimittamissa reitittimissä osa asetuksista voi olla lukittuja. Reitittimen ajoittainen uudelleenkäynnistys on muutenkin hyvä tapa: se voi katkaista muistissa pyörivän haittaohjelman toiminnan ja ottaa uudet asetukset käyttöön.
IoT-laitteiden ja vierasverkon eristäminen
Älylaitteet ovat usein verkon heikoin lenkki, koska niiden tietoturvapäivitykset ovat puutteellisia tai loppuvat nopeasti. Reitittimen palomuuri on avainasemassa näiden laitteiden eristämisessä. Monet reitittimet mahdollistavat erillisen vierasverkon tai VLAN-aliverkon, johon älylaitteet voidaan sijoittaa erilleen tietokoneista ja verkkolevyistä. VLAN tarkoittaa loogisesti erotettua aliverkkoa saman reitittimen sisällä. Jos esimerkiksi älylamppu joutuisi vääriin käsiin, hyökkääjä ei pääse eristyksen ansiosta käsiksi muuhun kotiverkkoon.
- Vierasverkko IoT-laitteille: erottaa älylaitteet kriittisestä datasta, ja Traficom suosittaa sitä myös vieraille.
- Laitekohtainen esto: yksittäisen laitteen pääsy internetiin voidaan tarvittaessa estää kokonaan.
- Liikenteen seuranta: moni reititin voi hälyttää, jos laite alkaa lähettää epätavallisen paljon dataa.
- Säännölliset uudelleenkäynnistykset: auttavat katkaisemaan muistissa pyörivien haittaohjelmien toiminnan.
Esimerkki: turvakameran eristäminen
Jos kotonasi on edullinen verkkokamera, voit asettaa palomuurin niin, että kamera saa lähettää kuvaa vain valmistajan pilvipalveluun mutta ei kommunikoida muiden kodin laitteiden kanssa. Näin mahdollinen kameran tietoturva-aukko ei leviä muuhun verkkoon. Lisää vinkkejä laitteiden suojaamiseen ja virustorjuntaan löydät tietoturvaohjelmistoja käsittelevästä artikkelista.
Onko oma verkkoni näkyvissä internetiin?
Hyvin suojatun kotiverkon laitteet eivät näy suoraan internetiin. Voit tarkistaa tilanteen itse: selvitä ensin yhteytesi julkinen IP-osoite (sen näkee esimerkiksi hakemalla ”oma IP-osoite”) ja tee sitten haku palveluilla, jotka kartoittavat internetiin näkyviä laitteita. Traficom mainitsee tähän tarkoitukseen Shodan- ja Censys-hakukoneet, jotka listaavat avoimia portteja ja palveluita. Jos kotisi laitteet, kuten kamera, tallennin tai reitittimen hallintasivu, näkyvät näissä palveluissa, verkossa on todennäköisesti avoin portti tai päälle jäänyt etähallinta, joka pitää sulkea.
Avoimia portteja ei tarvitse pelätä, kunhan ymmärtää mitä avaa. Jos joudut tarjoamaan jotain palvelua ulospäin – esimerkiksi etäyhteyden kotiverkkoon – tee se harkiten ja mieluummin salatun VPN-yhteyden kautta kuin avaamalla portteja suoraan internetiin. Näin palomuuri pysyy tiukkana, mutta tarvittava yhteys toimii silti.
Palomuuri ja VPN – täydentävätkö ne toisiaan?
VPN ei korvaa reitittimen palomuuria, vaan ne ratkaisevat eri ongelman. Palomuuri suojaa verkkoa luvattomalta tunkeutumiselta, kun taas VPN eli virtuaalinen erillisverkko salaa laitteelta lähtevän liikenteen ja piilottaa julkisen IP-osoitteen. Jos VPN asennetaan suoraan reitittimelle, palomuuri tarkastaa liikenteen ennen kuin se kääritään salattuun tunneliin, ja kaikki verkon laitteet hyötyvät salauksesta yhdellä kertaa.
- Eri suunnat: palomuuri valvoo saapuvaa liikennettä, VPN suojaa lähtevän.
- IP-osoitteen vaihto: VPN vaihtaa näkyvän IP-osoitteen, mikä vaikeuttaa kohdistettua seurantaa.
- Turvallinen etäyhteys: VPN-tunneli palomuurin läpi mahdollistaa pääsyn kotiverkkoon ulkoa ilman avoimia portteja.
- Keskitetty salaus: reitittimellä toimiva VPN hoitaa salauksen kaikkien laitteiden puolesta.
Jos pohdit sopivaa palvelua, vertailimme vaihtoehtoja parhaiden VPN-palveluiden katsauksessa.
Yleisimmät virheet palomuurin asetuksissa
Väärät asetukset voivat jättää verkon suojaamattomaksi tai aiheuttaa turhia yhteysongelmia. Yleisin virhe on jättää reitittimen oletussalasana vaihtamatta. Toinen riski on avata portteja holtittomasti esimerkiksi pelaamista varten ymmärtämättä, kuinka suuren aukon avattu portti voi tehdä. DMZ-toimintoa (demilitarized zone), joka altistaa yhden laitteen lähes kokonaan internetille, kannattaa käyttää vain poikkeustapauksissa ja harkiten.
| Virhe | Seuraus | Ratkaisu |
|---|---|---|
| Oletussalasana jää voimaan | Kuka tahansa voi muuttaa asetuksia | Vaihda vahvaan, uniikkiin salasanaan |
| Liikaa avoimia portteja | Suora pääsy sisäverkon laitteeseen | Avaa portit manuaalisesti vain tarpeeseen |
| Verkkokaapeli LAN-portissa | Palomuuri ohittuu kokonaan | Kytke internetkaapeli WAN-porttiin |
| Päivitysten laiminlyönti | Tunnetut haavoittuvuudet jäävät auki | Ota automaattiset päivitykset käyttöön |
| Palomuuri sammutettu | Verkko täysin suojaamaton | Pidä palomuuri aina vähintään perustasolla |
Hidastaako palomuuri nettiyhteyttä?
Useimmilla käyttäjillä palomuurin vaikutus nopeuteen on käytännössä huomaamaton. Nykyaikaisissa reitittimissä on tähän tarkoitukseen omat suorittimensa, ja lisäviive jää tyypillisesti alle muutaman millisekunnin. Ongelmia voi syntyä lähinnä silloin, jos hyvin vanha reititin yhdistetään erittäin nopeaan, esimerkiksi gigabitin kuituyhteyteen – silloin reitittimen teho voi muodostua pullonkaulaksi. Ratkaisu on päivittää reititin uudempaan, joka tukee nopeaa pakettitarkastusta.
- Laitteistokiihdytys: uudet suorittimet hoitavat tarkastuksen lähes viiveettä.
- QoS-asetukset: mahdollistavat esimerkiksi peliliikenteen priorisoinnin.
- Optimoidut algoritmit: moderni SPI on suunniteltu suuria nopeuksia varten.
- Pullonkaulan tunnistus: jos yhteys on hidas, kannattaa tarkistaa myös liittymän nopeus ja WiFi-kuuluvuus, ei vain palomuuria.
Yritystason ja avoimen lähdekoodin palomuurit kotona
Vaativat käyttäjät voivat harkita kuluttajareitittimen tilalle yritystason laitetta (kuten Ubiquiti tai MikroTik) tai avoimen lähdekoodin ratkaisua (kuten pfSense tai OPNsense). Ne tarjoavat syvemmän hallinnan ja kehittyneitä ominaisuuksia, kuten IDS/IPS-järjestelmät (tunkeutumisen havaitseminen ja esto), jotka analysoivat liikennettä tunnettujen hyökkäyskuvioiden varalta. Vastineeksi ne vaativat enemmän osaamista käyttöönotossa. Pelaajille suunnattuja verkon suojausvinkkejä kokosimme erikseen nettipelaamisen turvaamisen oppaaseen.
| Käyttäjätyyppi | Suositeltu laite | Tärkein etu |
|---|---|---|
| Peruskäyttäjä | Kuluttajatason WiFi-reititin | Helppokäyttöisyys ja automaatio |
| Pelaaja | Gaming-reititin | Matala viive ja helppo porttiohjaus |
| Etätyöntekijä | SOHO-reititin (pieni toimisto) | Vakaa VPN-tuki ja VLAN-eristys |
| Harrastaja | pfSense / OPNsense -laite | Täysi hallinta ja yritystason ominaisuudet |
Kenelle reitittimen palomuuri riittää?
Tavalliselle kotikäyttäjälle reitittimen sisäänrakennettu palomuuri riittää hyvin, kun asetukset ovat kunnossa ja laiteohjelmisto on päivitetty. Etätyöntekijä hyötyy erillisestä vierasverkosta ja luotettavasta VPN-tuesta, kun taas tietoturvaharrastaja tai pienyrittäjä voi kaivata avoimen lähdekoodin ratkaisun joustavuutta ja lokitusta. Yhteistä kaikille on, että palomuuri ei korvaa muita suojauskeinoja: virustorjunta, varmuuskopiot ja päivitetyt laitteet muodostavat yhdessä toimivan kokonaisuuden. Laajemman kuvan tietoturvan osa-alueista saat kattavasta tietoturvaoppaasta.
Yhteenveto
Reitittimen palomuuri pysäyttää suuren osan verkkouhista jo kotiverkon reunalla ja suojaa kaikkia siihen kytkettyjä laitteita kerralla. Tärkeimmät toimet ovat yksinkertaisia: vaihda oletussalasana, poista etähallinta käytöstä, pidä laiteohjelmisto ajan tasalla, kytke internetkaapeli WAN-porttiin ja erottele älylaitteet omaan verkkoonsa. SPI-tarkastus tekee varsinaisen suojaustyön, kun taas NAT lähinnä piilottaa osoitteet. Näin perusasiat kuntoon laittamalla kodin tai pienen yrityksen verkko on jo huomattavasti turvallisempi.
Lähteet
Usein kysytyt kysymykset (FAQ)
Mikä on reitittimen palomuuri?
Se on reitittimeen sisäänrakennettu turvatoiminto, joka tarkastaa ja suodattaa verkkoliikenteen ja suojaa näin kaikkia kotiverkon laitteita luvattomilta yhteydenotoilta.
Onko palomuuri päällä automaattisesti?
Useimmissa nykyaikaisissa reitittimissä palomuuri on päällä oletuksena, mutta asia kannattaa varmistaa hallintasivulta ja vaihtaa samalla oletussalasana.
Estääkö palomuuri virukset?
Palomuuri voi estää yhteydenottoja epäilyttäviin osoitteisiin, mutta se ei korvaa virustorjuntaa, joka tarkastaa laitteelle ladatut tiedostot. Molempia tarvitaan.
Onko NAT sama asia kuin palomuuri?
Ei. NAT on osoitteenmuunnostekniikka, joka piilottaa sisäverkon osoitteet. Varsinaisen saapuvan liikenteen suojan tuottaa tilatietoinen palomuuritoiminto (SPI).
Voiko palomuuri hidastaa nettiä?
Nykyaikaisilla laitteilla hidastuminen on käytännössä huomaamatonta. Vain hyvin vanha reititin voi rajoittaa erittäin nopeita kuituyhteyksiä, jolloin laite kannattaa päivittää.