Tekninen tietoturva tarkoittaa niitä teknisiä ratkaisuja ja mekanismeja, joilla digitaalista tietoa, laitteita ja verkkoja suojataan luvattomalta käytöltä, muuttamiselta ja tuhoamiselta. Siinä missä hallinnollinen tietoturva käsittelee ohjeita, prosesseja ja ihmisten toimintaa, tekninen tietoturva keskittyy konkreettisiin työkaluihin: palomuureihin, salaukseen, pääsynhallintaan ja valvontaan. Tämä kattava opas digitaalisen infrastruktuurin suojaamiseen käy läpi teknisen tietoturvan osa-alueet käytännönläheisesti, selittää keskeiset termit ja kertoo, mitä Suomen lainsäädäntö vuonna 2026 vaatii. Jos haluat laajemman katsauksen koko aihepiiriin, lue myös erillinen koonti digitaalisen turvallisuuden hallinnasta; tässä artikkelissa painotus on nimenomaan infrastruktuurin teknisessä suojaamisessa.
Tärkeimmät kohdat
- Tekninen tietoturva = laitteilla ja ohjelmistoilla toteutettu suojaus; se täydentää hallinnollista ja fyysistä tietoturvaa.
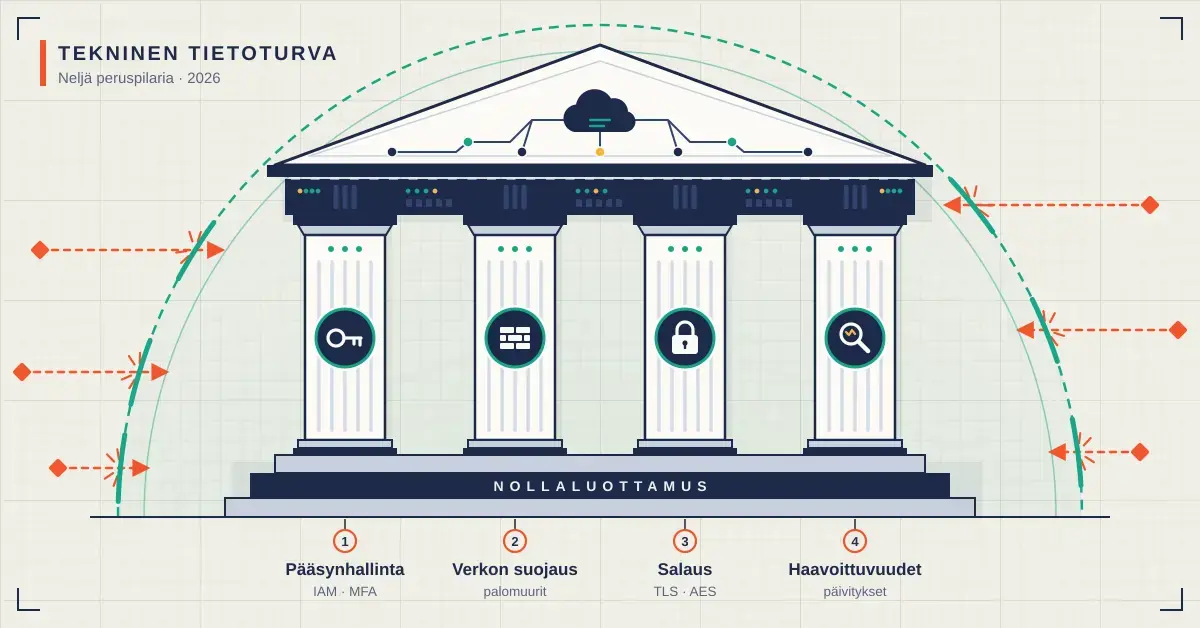
- Neljä peruspilaria: pääsynhallinta (IAM), verkon suojaus, salaus ja haavoittuvuuksien hallinta.
- Nollaluottamus (Zero Trust) on vuoden 2026 vallitseva arkkitehtuuri: jokainen pääsy varmistetaan erikseen.
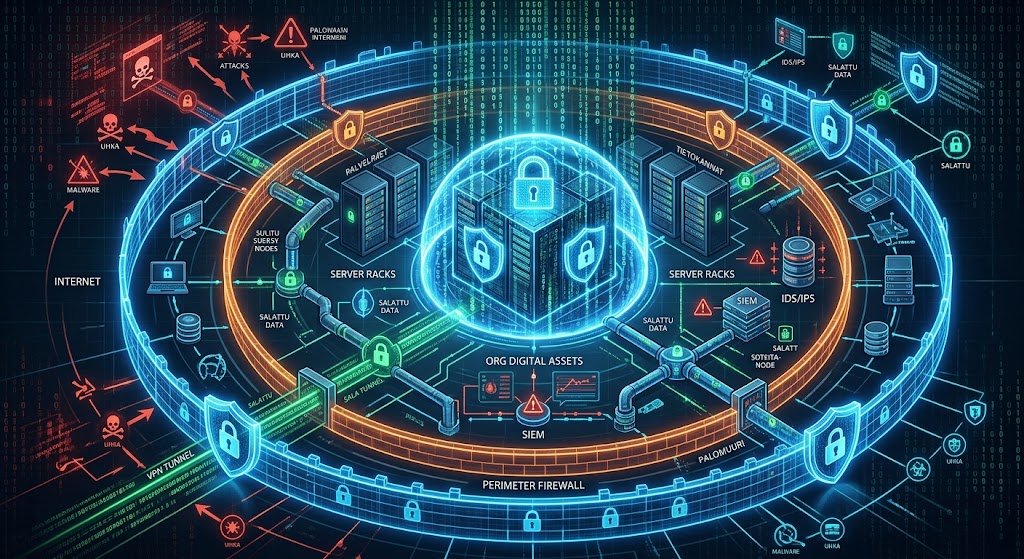
- Suojaus rakennetaan kerroksittain (syvyyspuolustus) — yksikään yksittäinen keino ei riitä.
- NIS2-direktiivi ja kyberturvallisuuslaki (124/2025) velvoittavat kriittisten alojen organisaatioita Suomessa.
Mitä tekninen tietoturva tarkoittaa?
Tekninen tietoturva on se tietoturvan kerros, joka toteutetaan laitteilla ja ohjelmistoilla ihmistoiminnan sijaan. Käytännössä se vastaa kysymykseen: millä teknisillä keinoilla estämme, että ulkopuolinen pääsee käsiksi tietoon, ja miten huomaamme, jos joku yrittää. Perinteisesti tietoturva jaetaan kolmeen osa-alueeseen — tekniseen, hallinnolliseen ja fyysiseen — jotka täydentävät toisiaan. Yksikään niistä ei yksin riitä: maailman parhaatkaan palomuurit eivät auta, jos salasanat ovat heikkoja tai työntekijä päästää hyökkääjän sisään huijausviestin kautta.
Teknisen tietoturvan tavoite tiivistyy kolmeen periaatteeseen, joita kutsutaan CIA-kolmioksi: luottamuksellisuus (tieto ei vuoda ulkopuolisille), eheys (tietoa ei muuteta luvatta) ja saatavuus (järjestelmät toimivat silloin kun niitä tarvitaan). Jokainen tässä oppaassa esiteltävä teknologia palvelee vähintään yhtä näistä periaatteista.
Miten uhkakuva on muuttunut?
Vuonna 2026 painopiste on siirtynyt reaktiivisesta suojauksesta jatkuvaan, automatisoituun uhkien hallintaan. Hyökkääjät käyttävät yhä useammin tekoälyä esimerkiksi vakuuttavien tietojenkalasteluviestien ja haittaohjelmien tuottamiseen, mikä nopeuttaa hyökkäyksiä ja laskee niiden kynnystä. Siksi myös puolustajat tarvitsevat automaatiota ja koneoppimista pysyäkseen mukana. Suomessa korostuvat erityisesti kriittisen infrastruktuurin — energian, terveydenhuollon, vesihuollon ja liikenteen — suojaaminen sekä toimitusketjujen tekninen valvonta.
Teknisen tietoturvan peruspilarit
Tekninen tietoturva rakentuu neljästä toisiaan tukevasta peruspilarista. Yhdessä ne muodostavat monikerroksisen puolustuksen, jota kutsutaan syvyyspuolustukseksi (defense in depth): jos yksi kerros pettää, seuraava pysäyttää hyökkäyksen.
- Pääsynhallinta (IAM, Identity and Access Management): varmistaa, että vain oikeilla henkilöillä on pääsy oikeaan tietoon oikeaan aikaan. Pohjana on vahva tunnistautuminen ja käyttöoikeuksien hallinta.
- Verkon suojaus: sisältää verkon jakamisen osiin (segmentointi), palomuurit sekä tunkeutumisen havaitsemis- ja estojärjestelmät (IDS/IPS).
- Salaus (encryption): suojaa datan sekä tallennettuna (at rest) että siirron aikana (in transit) niin, ettei se ole luettavissa ilman oikeaa avainta.
- Haavoittuvuuksien hallinta: jatkuva skannaus ja korjauspäivitysten asentaminen teknisten aukkojen paikkaamiseksi ennen kuin hyökkääjä ehtii hyödyntää niitä.
Verkkoinfrastruktuurin suojaaminen ja segmentointi
Verkon suojaus on teknisen tietoturvan perusta, koska se estää hyökkääjää liikkumasta vapaasti organisaation sisäverkossa. Kun hyökkääjä on päässyt yhteen laitteeseen, hän pyrkii yleensä etenemään sieltä arvokkaampiin järjestelmiin — tätä kutsutaan sivuttaisliikkeeksi (lateral movement). Segmentointi, jossa verkko jaetaan erillisiin ja valvottuihin lohkoihin, rajoittaa tällaisen etenemisen. Kodin ja pienyrityksen tasolla suojaus alkaa reitittimestä; käytännön ohjeet löydät oppaasta reitittimen palomuurin käytöstä.
Mitä mikrosegmentointi on?
Mikrosegmentointi vie verkon jakamisen äärimmilleen: jokainen sovellus tai työkuorma eristetään omaksi alueekseen, ja niiden välinen liikenne sallitaan vain tarkoin määritellyillä säännöillä. Jos yksi palvelin saastuu, haitta ei pääse leviämään naapuripalvelimiin. Monet suomalaiset teollisuus- ja palveluyritykset ovat siirtyneet ohjelmisto-ohjattuihin verkkoihin (SDN, Software-Defined Networking), joissa turvapolitiikkoja voidaan päivittää keskitetysti ja automaattisesti uhkatilanteen mukaan.
| Ominaisuus | Perinteinen verkko | Segmentoitu verkko |
|---|---|---|
| Näkyvyys liikenteeseen | Rajoitettu, pääosin verkon reunalla | Tarkka myös sisäverkon liikenteeseen |
| Hyökkäyspinta | Laaja ja avoin | Kapea ja eristetty |
| Sääntöjen hallinta | Manuaalinen laitekohtainen konfigurointi | Keskitetty ja ohjelmallinen |
| Vaikutus tietomurrossa | Hyökkäys leviää helposti | Vahinko rajautuu yhteen lohkoon |
Nollaluottamus (Zero Trust) suojauksen keskiössä
Nollaluottamus on vuonna 2026 vallitseva tapa suunnitella tekninen tietoturva, ja sen periaate on ”älä koskaan luota, varmista aina”. Malli perustuu Yhdysvaltain standardointielimen NISTin julkaisuun SP 800-207, jonka ydinajatus on, ettei pelkkä sijainti verkossa oikeuta pääsyä mihinkään. Toisin sanoen laite yrityksen sisäverkossa ei ole sen luotetumpi kuin satunnainen laite internetissä — molempien oikeus päästä resurssiin tarkistetaan erikseen joka kerta.
Nollaluottamuksen keskeiset periaatteet
- Vahva monivaiheinen tunnistautuminen (MFA): kirjautuminen vaatii salasanan lisäksi esimerkiksi sovellusvahvistuksen tai laitteistoavaimen.
- Laitteen kunnon tarkistus: vain ajan tasalla olevat ja vaatimustenmukaiset laitteet pääsevät käsiksi resursseihin.
- Pienimmän oikeuden periaate: käyttäjälle annetaan vain ne oikeudet, jotka työtehtävän hoitaminen vaatii — ei enempää.
- Jatkuva arviointi: yhteyden turvallisuutta ei tarkisteta vain kirjautumishetkellä vaan koko istunnon ajan, ja pääsy voidaan katkaista heti, jos toiminta muuttuu epäilyttäväksi.
Pilvipalveluiden tekninen turva
Pilvipalveluiden tietoturva perustuu jaetun vastuun malliin, jonka ymmärtäminen on pilvisiirtymän tärkein tekninen oivallus. Kun organisaatiot käyttävät Microsoft Azurea, Amazon AWS:ää tai Google Cloudia, palveluntarjoaja vastaa alustan ja konesalien turvallisuudesta, mutta asiakas vastaa itse omasta datastaan, käyttöoikeuksistaan ja asetuksistaan. Yksi yleisimmistä tietomurtojen syistä onkin väärin konfiguroitu pilviresurssi, kuten vahingossa julkiseksi jätetty tallennustila.
Tätä riskiä hallitaan CSPM-työkaluilla (Cloud Security Posture Management), jotka tarkistavat automaattisesti, noudattavatko pilviasetukset turvallisia käytäntöjä, ja hälyttävät poikkeamista. Suomalaisessa toimintaympäristössä korostuu lisäksi datan sijainti: moni organisaatio haluaa varmistaa, että tiedot säilytetään EU-alueella sääntelyn ja huoltovarmuuden vuoksi.
| Kerros | Vastuu | Tekninen ratkaisu |
|---|---|---|
| Infrastruktuuri | Pilvipalveluntarjoaja | Konesalien fyysinen suojaus, virtualisointi |
| Identiteetti | Asiakas | IAM-politiikat, MFA, Entra ID |
| Data | Asiakas | Salaus, tietovuotojen esto (DLP) |
| Sovellus | Asiakas / kehittäjä | Sovelluspalomuuri (WAF), koodin skannaus |
Päätelaitteiden suojaus: EDR ja XDR
Päätelaitteet eli kannettavat, puhelimet ja IoT-laitteet ovat nykyään ensisijaisia hyökkäyskohteita, koska etätyö on hajauttanut ne yrityksen verkon ulkopuolelle. Tekninen suojaus on kehittynyt perinteisestä virustorjunnasta EDR- ja XDR-ratkaisuihin. EDR (Endpoint Detection and Response) tarkoittaa päätelaitteiden valvontaa, joka ei vain tunnista tunnettuja viruksia vaan analysoi laitteen käyttäytymistä ja pystyy pysäyttämään myös tuntemattomat niin sanotut nollapäivähyökkäykset. XDR (Extended Detection and Response) laajentaa saman logiikan verkkoon, sähköpostiin ja pilveen, jolloin hyökkäysketju nähdään kokonaisuutena.
Laitteiden hallintaan käytetään MDM-järjestelmiä (Mobile Device Management), jotka pakottavat levyn salauksen ja mahdollistavat kadonneen laitteen etätyhjennyksen. Käyttöjärjestelmän valinnalla on myös merkitystä: esimerkiksi ChromeOS-laitteiden tietoturva perustuu vahvaan eristykseen ja automaattisiin päivityksiin, mikä pienentää hyökkäyspintaa.
- Automaattinen eristäminen: saastunut laite katkaistaan verkosta välittömästi lisävahinkojen estämiseksi.
- Käyttäytymisanalytiikka: järjestelmä tunnistaa poikkeavat prosessit ja luvattomat tiedostomuutokset.
- Etähallinta: laite voidaan päivittää tai tyhjentää sijainnista riippumatta.
- Levyn salauksen pakotus: varastetun laitteen tiedot pysyvät lukukelvottomina.
Salaus ja viestinnän turvaaminen
Salaus on tekninen keino, jolla data muutetaan lukukelvottomaan muotoon ilman oikeaa avainta, ja se on teknisen tietoturvan selkäranka. Verkkoliikenteen suojaa nykyään TLS 1.3 -protokolla, joka näkyy selaimessa HTTPS-yhteytenä, ja tallennettu data suojataan tyypillisesti AES-256-algoritmilla. Etäyhteyksissä käytetään salattuja VPN-tunneleita, jotka estävät liikenteen salakuuntelun esimerkiksi julkisissa wifi-verkoissa. Yksityisyyttä korostavista palveluista esimerkki on ruotsalainen Mullvad VPN, joka on rakennettu minimoimaan kerättävän tiedon määrä.
Salausta tarvitaan myös viestinnässä: sähköposti kannattaa suojata sekä siirtotiellä että tarvittaessa päästä päähän -salauksella, ja aihetta käsittelee tarkemmin opas sähköpostin tietoturvasta.
Varautuminen kvanttitietokoneiden aikaan
Kvanttitietokoneet saattavat tulevaisuudessa murtaa osan nykyisistä salausalgoritmeista, minkä vuoksi siirtymä kvanttiturvalliseen salaukseen (Post-Quantum Cryptography) on jo alkanut. NIST julkaisi elokuussa 2024 kolme ensimmäistä kvanttiturvallista standardia: FIPS 203 (ML-KEM, avaintenvaihto), FIPS 204 (ML-DSA, digitaaliset allekirjoitukset) ja FIPS 205 (SLH-DSA, tiivistefunktioihin perustuva allekirjoitus). Organisaatioiden kannattaa jo nyt kartoittaa, missä ne käyttävät salausta, jotta algoritmit voidaan vaihtaa hallitusti.
| Datan tila | Tekninen suojaus | Esimerkki |
|---|---|---|
| Siirrettävä data | TLS 1.3 / IPsec-VPN | HTTPS-liikenne selaimessa |
| Levossa oleva data | AES-256 / BitLocker | Palvelimen tai kannettavan levyn salaus |
| Käytössä oleva data | Luottamuksellinen laskenta | Datan suojaus myös käsittelyn aikana muistissa |
Automaatio ja tekoäly poikkeamien hallinnassa
Automaatio ja tekoäly ovat välttämättömiä, koska tietoturvatiimit eivät ehdi käsitellä hälytysten tulvaa manuaalisesti. Tähän vastataan SIEM- ja SOAR-ratkaisuilla: SIEM (Security Information and Event Management) kerää lokitiedot eri järjestelmistä yhteen ja etsii niistä poikkeamia, kun taas SOAR (Security Orchestration, Automation and Response) hoitaa rutiinitoimet automaattisesti valmiiden toimintaohjeiden eli ”playbookien” mukaan. Näin esimerkiksi tunnetun haittasivuston esto tapahtuu sekunneissa ilman ihmistä.
Tekoäly auttaa löytämään valtavasta datamäärästä heikkoja signaaleja, jotka viittaavat hienovaraiseen vakoiluun, ja vähentää turhia hälytyksiä. On kuitenkin muistettava, että tekoäly on apuväline eikä korvaa asiantuntijaa: lopullinen harkinta ja vastuu säilyvät ihmisellä, ja osaajien tarve vain kasvaa. Alan ammateista kerrotaan tarkemmin artikkelissa kyberturvallisuusinsinöörin työstä.
Haavoittuvuuksien hallinta ja päivitykset
Haavoittuvuuksien hallinta on jatkuvaa kilpajuoksua julkaistujen tietoturva-aukkojen ja niiden paikkaamisen välillä. Organisaation on ensin tiedettävä, mitä laitteita ja ohjelmistoja sillä on, ja pidettävä tästä ajantasaista inventaariota. Päivitysten hallinta (patch management) tarkoittaa korjauspäivitysten testaamista ja asentamista hallitusti — kriittisimmät paikkaukset olisi hyvä saada järjestelmiin tunneissa niiden julkaisusta. Haavoittuvuuksien vakavuutta arvioidaan yleisesti CVSS-pisteytyksellä (0–10), joka auttaa priorisoimaan, mikä korjataan ensin.
| Vaihe | Toimenpide | Esimerkkityökalu |
|---|---|---|
| Tunnistus | Verkon ja laitteiden skannaus | Nessus, Qualys, OpenVAS |
| Priorisointi | Riskiarvio CVSS-pisteiden perusteella | Haavoittuvuudenhallinta-alustat |
| Testaus | Päivityksen vaikutuksen varmistus | Erillinen testiympäristö |
| Jakelu | Automaattinen asennus laitteisiin | Microsoft Intune, Ansible, WSUS |
Sovelluskehityksen tietoturva (DevSecOps)
DevSecOps tarkoittaa tietoturvan integroimista osaksi ohjelmistokehitystä alusta loppuun sen sijaan, että se tarkistettaisiin vasta lopuksi. Kehittäjät käyttävät työkaluja, jotka tutkivat koodin virheet jo kirjoitusvaiheessa (SAST, staattinen analyysi) ja testaavat valmista sovellusta käytön aikana (DAST, dynaaminen analyysi). Yleisimmät verkkosovellusten haavoittuvuudet on koottu laajalti käytettyyn OWASP Top 10 -listaan, joka toimii hyvänä tarkistuslistana.
Koska nykyohjelmistot rakentuvat suurelta osin avoimen lähdekoodin komponenteille, myös niiden turvallisuus on varmistettava SCA-työkaluilla (Software Composition Analysis). Ohjelmiston toimitusketjun suojaaminen on noussut yhdeksi aikamme tärkeimmistä tietoturvateemoista, sillä yhden laajasti käytetyn kirjaston haavoittuvuus voi vaarantaa tuhansia järjestelmiä kerralla.
NIS2 ja kyberturvallisuuslaki Suomessa
NIS2-direktiivi on EU:n kyberturvallisuussääntelyä, joka Suomessa pantiin täytäntöön kyberturvallisuuslailla (124/2025), ja se tuli voimaan 8.4.2025. Laki laajensi merkittävästi niiden organisaatioiden joukkoa, joilta vaaditaan järjestelmällistä kyberturvallisuuden riskienhallintaa. Toimijat jaetaan keskeisiin ja tärkeisiin sen mukaan, millä toimialalla ne ovat ja kuinka suuria ne ovat.
Valvonta on jaettu toimialoittain eri viranomaisille, ja keskeisessä roolissa on Liikenne- ja viestintävirasto Traficomin Kyberturvallisuuskeskus, joka toimii myös kansallisena CSIRT-yksikkönä. Laki velvoittaa muun muassa rekisteröitymään valvovalle viranomaiselle, ylläpitämään riskienhallinnan toimintamallia sekä ilmoittamaan merkittävistä poikkeamista: ennakkovaroitus 24 tunnin ja varsinainen ilmoitus 72 tunnin kuluessa.
Mitä laiminlyönti voi maksaa?
Velvoitteiden laiminlyönnistä voidaan määrätä hallinnollinen seuraamusmaksu. Keskeisille toimijoille enimmäismäärä on 10 miljoonaa euroa tai 2 % maailmanlaajuisesta vuotuisesta liikevaihdosta sen mukaan, kumpi on suurempi. Tärkeille toimijoille vastaava katto on 7 miljoonaa euroa tai 1,4 % liikevaihdosta. Lisäksi organisaation johto on vastuussa siitä, että riskienhallinta on asianmukaisella tasolla.
Pikafaktat
| Mitä on | Teknisin keinoin (palomuurit, salaus, pääsynhallinta, valvonta) toteutettu tiedon ja laitteiden suojaus |
| Hallitseva malli 2026 | Nollaluottamus (Zero Trust, NIST SP 800-207) |
| Keskeiset teknologiat | IAM & MFA, segmentointi, EDR/XDR, TLS 1.3, AES-256, SIEM/SOAR, CSPM |
| Sääntely Suomessa | Kyberturvallisuuslaki 124/2025 (NIS2), voimaan 8.4.2025 |
| Valvova viranomainen | Traficomin Kyberturvallisuuskeskus ja toimialakohtaiset viranomaiset |
| Seuraamusmaksu (keskeiset toimijat) | Enintään 10 M€ tai 2 % liikevaihdosta |
| Poikkeamailmoitus | Ennakkovaroitus 24 h, varsinainen ilmoitus 72 h kuluessa |
Liiketoiminnan jatkuvuus ja palautumiskyky
Palautumiskyky (resilienssi) on teknisen tietoturvan viimeinen puolustuslinja: oletus on, että jokin suojaus pettää joskus, ja silloin toiminnan on käynnistyttävä uudelleen nopeasti. Tärkein työkalu ovat muuttumattomat (immutable) varmuuskopiot, joita kiristyshaittaohjelma ei voi salata tai tuhota. Hyvä nyrkkisääntö on 3-2-1-malli: kolme kopiota datasta, kahdella eri medialla ja yksi kopio verkon ulkopuolella.
- Offline-varmuuskopiot: vähintään yksi kopio on fyysisesti irti verkosta.
- Tilannevedokset (snapshot): mahdollistavat nopean paluun hyökkäystä edeltäneeseen tilaan.
- Palautustestaus: varmuuskopio on arvoton, jos sitä ei ole koskaan kokeiltu palauttaa — siksi harjoittelu on säännöllistä.
- Kriisiviestintä: valmius tiedottaa sidosryhmille myös silloin, kun omat järjestelmät ovat alhaalla.
Yleisimmät virheet teknisessä tietoturvassa
Suurin osa tietomurroista johtuu samoista toistuvista virheistä, ei nerokkaista hyökkäyksistä. Alla on yleisimmät, jotta osaat välttää ne.
- Päivitysten laiminlyönti: tunnettuja haavoittuvuuksia jätetään paikkaamatta, vaikka korjaus olisi saatavilla. Tämä on edelleen yksi yleisimmistä murtoreiteistä.
- Monivaiheisen tunnistautumisen puuttuminen: pelkkä salasana murtuu tai vuotaa helposti; MFA estää valtaosan tilikaappauksista.
- Väärin konfiguroitu pilvi: oletusasetukset tai vahingossa julkiseksi jätetty tallennustila paljastavat dataa.
- Varmuuskopioiden testaamatta jättäminen: palautus epäonnistuu juuri silloin, kun sitä eniten tarvitaan.
- Liian laajat käyttöoikeudet: kaikille annetaan pääkäyttäjän oikeudet, jolloin yhden tilin kaappaus avaa koko järjestelmän.
- Lokien puuttuminen: ilman kattavaa valvontaa hyökkäys huomataan vasta, kun vahinko on jo tapahtunut.
Kenelle tekninen tietoturva kuuluu?
Tekninen tietoturva kuuluu kaikille, mutta eri tavoin vastuutettuna. Yrityksissä ja julkishallinnossa vastuu on viime kädessä johdolla, mutta käytännön toteutuksesta huolehtivat IT- ja tietoturva-ammattilaiset. Pienyrittäjälle riittää usein perusasioiden kuntoon laittaminen: päivitykset, MFA, varmuuskopiot ja kunnollinen palomuuri. Yksityishenkilölle tekninen tietoturva tarkoittaa arjen suojakeinoja, kuten vahvoja salasanoja, laitteiden päivittämistä ja salattua yhteyttä julkisissa verkoissa. Riippumatta roolista periaate on sama: suojaus rakennetaan kerroksittain, eikä yhdenkään yksittäisen keinon varaan kannata jättäytyä.
Lähteet
- NIST – Approval of FIPS 203, 204 and 205 (Post-Quantum Cryptography), 2024
- NIST SP 800-207 – Zero Trust Architecture
- Traficom Kyberturvallisuuskeskus – Important information on the NIS2 directive
- Valtioneuvosto – Uusi kyberturvallisuuslaki (NIS2:n täytäntöönpano)
- OWASP Top 10 – verkkosovellusten yleisimmät haavoittuvuudet
- CISA – Zero Trust Maturity Model
- ENISA – Cyber threats and threat landscape
Usein kysytyt kysymykset (FAQ)
Mitä tekninen tietoturva tarkoittaa käytännössä?
Se tarkoittaa teknisten ratkaisujen — palomuurien, salauksen, pääsynhallinnan ja valvonnan — käyttöä digitaalisen tiedon ja laitteiden suojaamiseksi. Tekninen tietoturva on se kerros, joka toteutetaan laitteilla ja ohjelmistoilla, kun taas hallinnollinen tietoturva koskee ohjeita ja ihmisten toimintaa.
Mitä nollaluottamus (Zero Trust) tarkoittaa?
Nollaluottamus on malli, jossa mitään yhteyttä ei pidetä automaattisesti turvallisena sijainnin perusteella, vaan jokainen pyyntö todennetaan ja valtuutetaan erikseen. Periaate on ”älä koskaan luota, varmista aina”, ja se perustuu NISTin SP 800-207 -standardiin.
Mikä on EDR-järjestelmä?
EDR (Endpoint Detection and Response) on päätelaitteiden suojausteknologia, joka tunnistaa ja pysäyttää myös tuntemattomat uhat analysoimalla laitteen käyttäytymistä. Se korvaa perinteisen virustorjunnan tai täydentää sitä keräämällä jatkuvasti telemetriatietoa hyökkäysten selvittämiseen.
Koskeeko NIS2-laki minun organisaatiotani?
Kyberturvallisuuslaki koskee tietyillä kriittisillä toimialoilla toimivia, riittävän suuria organisaatioita, jotka luokitellaan keskeisiksi tai tärkeiksi toimijoiksi. Soveltamisalan varmistamiseksi kannattaa tarkistaa Traficomin Kyberturvallisuuskeskuksen ohjeet ja oman toimialan valvovan viranomaisen linjaukset.
Riittääkö pelkkä virustorjunta tai palomuuri suojaksi?
Ei riitä. Nykyuhkat, kuten kiristyshaittaohjelmat ja väärin konfiguroidut pilvipalvelut, ohittavat yksittäisen suojakeinon helposti. Tehokas suojaus rakentuu kerroksittain yhdistäen pääsynhallinnan, salauksen, päivitykset, valvonnan ja varmuuskopiot.