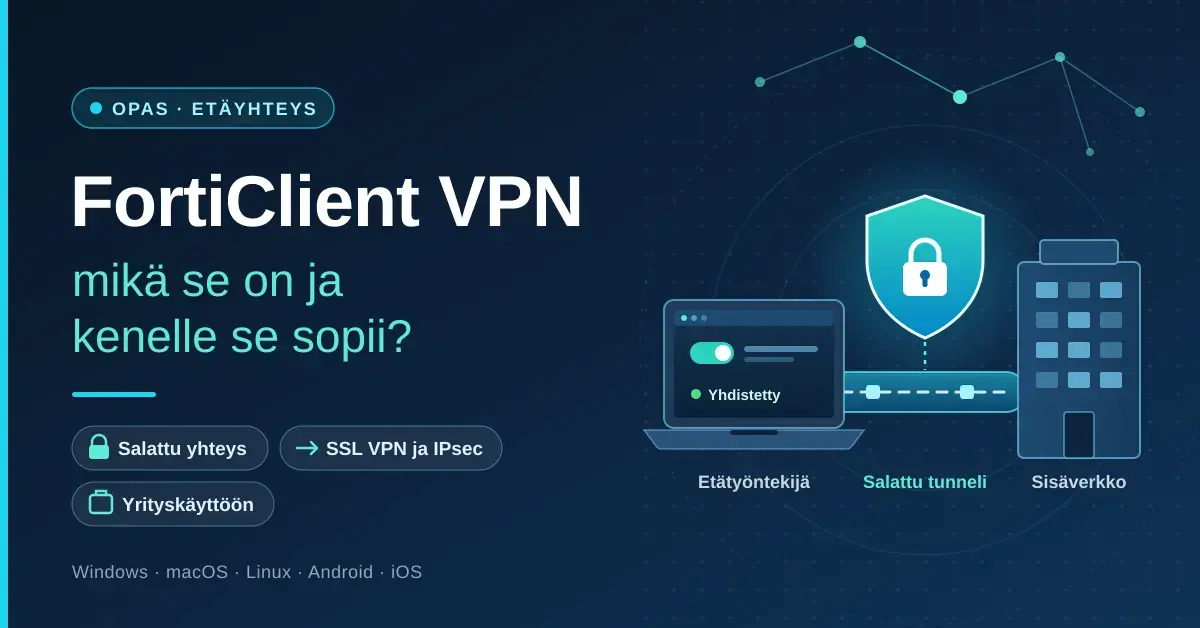
FortiClient VPN on yhdysvaltalaisen tietoturvayhtiön Fortinetin kehittämä etäyhteyssovellus, jolla työntekijä saa salatun yhteyden oman työnantajansa sisäverkkoon. Toisin kuin useimmat kuluttajille suunnatut VPN-palvelut, se ei piilota kotikäyttäjän nettiliikennettä eikä tarjoa palvelimia eri maissa – se on ennen kaikkea yrityskäytön työkalu, joka toimii osana laajempaa Fortinetin tietoturvakokonaisuutta. Tässä oppaassa käydään selkeästi läpi mikä FortiClient VPN on, miten se toimii, mitä ilmainen versio nykyään sisältää, mitkä ovat sen tunnetut tietoturva-aukot ja kenelle se lopulta sopii.
Pikafaktat
| Kehittäjä | Fortinet, Inc. |
|---|---|
| Virallinen lataus | fortinet.com (VPN-only-versio) |
| Tiedostokoko | Noin 4–14 Mt alustan mukaan |
| Lisenssi | Ilmainen VPN-only-versio; maksulliset Enterprise-tasot erikseen (suljettu lähdekoodi) |
| Käyttöjärjestelmät | Windows, macOS, Linux, Android, iOS |
| Protokollat | SSL VPN (tunnelitila poistunut FortiGatesta) ja IPsec |
| Ilmaisversion uusin | FortiClient 7.4.3 (VPN-only, jäädytetty) |
| Edellyttää | Yrityksen oma FortiGate tai FortiGate-VM |
Mikä on FortiClient VPN?
FortiClient VPN on FortiClient-ohjelmiston kevyt versio, joka tarjoaa pelkän VPN-etäyhteyden ilman muita toimintoja. Täysi FortiClient on niin sanottu Fabric Agent eli päätelaitteelle asennettava agentti, joka hoitaa etäyhteyden lisäksi muun muassa haittaohjelmasuojausta, haavoittuvuuksien skannausta ja laitteen tietoturvatilan raportointia keskitetylle hallinnalle. Ilmainen VPN-only-versio sisältää näistä vain yhteysosan – ei virustorjuntaa, ei laiteskannausta eikä keskitettyä raportointia.
Olennaisin ero tavalliseen VPN-palveluun on se, että FortiClient VPN ei muodosta yhteyttä Fortinetin ylläpitämään palvelimeen jossakin maassa, vaan aina yrityksen omaan FortiGate-palomuuriin. Toisin sanoen sovellus ei ole itsenäinen palvelu, vaan asiakasohjelma, joka tarvitsee vastaparikseen yrityksen oman laitteiston. Jos haluat ensin kerrata, mikä VPN ylipäätään on, kannattaa aloittaa perusteista – FortiClient VPN on nimittäin selvästi erikoistuneempi työkalu kuin kuluttajien suosimat palvelut.
Miten FortiClient VPN toimii?
FortiClient VPN luo salatun tunnelin käyttäjän laitteen ja yrityksen verkkolaitteen välille, jolloin etänä työskentelevä pääsee käyttämään sisäverkon palveluita kuin olisi fyysisesti toimistolla. Salaus tarkoittaa, että tunnelin läpi kulkeva liikenne on ulkopuolisilta lukukelvottomassa muodossa, vaikka se kulkisi julkisen internetin yli. Yhteys edellyttää aina vastapäätä toimivaa Fortinetin laitetta – ilman sitä sovelluksella ei tee mitään.
FortiGate ja FortiGate-VM – mihin yhteys muodostetaan
FortiGate on Fortinetin verkon reunalle sijoitettava palomuuri- ja verkkoturvalaite, ja FortiGate-VM on sen virtuaalikoneversio, joka voidaan ajaa esimerkiksi palvelinsalissa tai pilvessä. FortiClient VPN muodostaa yhteyden juuri tähän laitteeseen, joka tarkistaa käyttäjän tunnukset ja päästää liikenteen hallitusti sisäverkkoon. Käytännössä palomuuri toimii siis portinvartijana koko etäyhteydelle: se päättää, kuka pääsee sisään ja mihin resursseihin.
SSL VPN ja IPsec – kaksi tapaa muodostaa tunneli
FortiClient VPN tukee kahta tunnelointitapaa. SSL VPN käyttää samaa TLS-salausta kuin selaimen https-yhteydet ja on perinteisesti ollut helppo ottaa käyttöön, koska se toimii yleisen 443-portin kautta, jota palomuurit harvoin estävät. IPsec VPN taas on verkkotason protokolla, jota pidetään vakaana ja suorituskykyisenä valintana pysyviin etäyhteyksiin; se voidaan tarvittaessa ajaa myös TCP-portin 443 yli, jolloin se läpäisee tiukemmatkin verkot. Kumman tahansa valinta riippuu siitä, miten yrityksen järjestelmänvalvoja on FortiGaten määritellyt. Huomaa, että SSL VPN -tunnelitilan tulevaisuus on muuttunut merkittävästi – tästä lisää alempana.
Näin FortiClient VPN eroaa tavallisesta VPN:stä
Kuluttaja-VPN:n tarkoitus on yksityisyyden ja maantieteellisen sijainnin piilottaminen: valitset palvelimen haluamastasi maasta ja liikenteesi ohjataan sen kautta. FortiClient VPN tekee päinvastaista – se ei piilota sinua internetiltä, vaan tuo sinut turvallisesti takaisin työnantajasi verkkoon. Siksi se ei korvaa kotikäyttäjän VPN:ää eikä sovellu esimerkiksi suoratoistopalveluiden aluerajoitusten ohittamiseen. Jos etsit yksityisyyttä kotikäyttöön, kannattaa tutustua ennemmin markkinoiden parhaisiin VPN-palveluihin tai yksityisyyteen keskittyvään Mullvad VPN:ään. Alla oleva taulukko havainnollistaa eron konkreettisesti.
Vertailu
| Palvelu | Tyyppi | Vaatii oman palomuurin | Protokollat | Ilmaisversio | Kotikäyttöön |
|---|---|---|---|---|---|
| FortiClient VPN | Yritys-/etäyhteys-VPN | Kyllä (FortiGate) | SSL VPN, IPsec | Kyllä (VPN-only) | Ei |
| NordVPN | Kuluttaja-VPN | Ei | NordLynx (WireGuard), OpenVPN, IKEv2 | Ei | Kyllä |
| Mullvad VPN | Kuluttaja-VPN | Ei | WireGuard, OpenVPN | Ei | Kyllä |
| Proton VPN | Kuluttaja-VPN | Ei | WireGuard, OpenVPN, IKEv2 | Kyllä | Kyllä |
| F-Secure Freedome | Kuluttaja-VPN | Ei | Oma, OpenVPN-pohjainen | Kokeilu | Kyllä |
Ilmainen FortiClient VPN -sovellus – mitä se sisältää?
Fortinet tarjoaa maksuttoman VPN-only-version, jonka voi ladata Fortinetin virallisilta lataussivuilta. Se antaa perustason etäyhteyden FortiGate-laitteeseen SSL VPN- tai IPsec-tunnelilla, mutta siitä on riisuttu keskitetty hallinta, tekninen tuki ja edistyneet tietoturvatoiminnot. Ilmaisversio soveltuu esimerkiksi yksittäiselle etätyöntekijälle, jonka työnantaja on ohjeistanut sen käyttöön, tai testikäyttöön.
Tärkeä tuore muutos kannattaa tiedostaa: maksuton VPN-only-agentti on käytännössä jäädytetty versioon 7.4.3. Fortinetin omien julkaisutietojen mukaan versioiden 7.4.4–7.4.7 mukana ei toimiteta uutta ilmaista VPN-only-agenttia, koska ilmaisversioon ei ole tehty toiminnallisia muutoksia 7.4.3:n jälkeen – käyttäjiä kehotetaan jatkamaan 7.4.3:n käyttöä. Ilmaista 7.4.3-asennusohjelmaa on kuitenkin ylläpidetty tietoturvan osalta: Fortinet julkaisi Windows-asennusohjelman uudelleen huhtikuussa 2026 korjatakseen haavoittuvuuden CVE-2025-57716. Uudemmat, täyteen FortiClientiin perustuvat ominaisuusversiot edellyttävät lisensointia ja EMS-hallintapalvelinta.
Sovellus on saatavilla Windowsille, macOS:lle, Linuxille (.deb- ja .rpm-paketteina) sekä Android- ja iOS-mobiililaitteille. Asennustiedosto on kevyt, Windows-versiossa muutaman megatavun luokkaa. Ilmaisversio ei vaadi rekisteröitymistä EMS-hallintapalvelimeen.
FortiClient EMS ja keskitetty hallinta
EMS (Endpoint Management Server) on erillinen hallintapalvelin, jolla yritys ottaa FortiClientin käyttöön keskitetysti, jakaa asetukset sadoille tai tuhansille työasemille ja seuraa laitteiden tietoturvatilaa reaaliajassa. EMS on osa Fortinetin Security Fabric -kokonaisuutta, jossa eri tietoturvatuotteet keskustelevat keskenään ja jakavat tietoa uhkista.
EMS:n avulla järjestelmänvalvojat voivat esimerkiksi päättää, sallitaanko henkilökohtaiset VPN-yhteydet tietyillä koneilla, ja hyödyntää niin sanottua Zero Trust -mallia. Siinä lähtökohtana on, ettei mihinkään laitteeseen luoteta automaattisesti: päätelaite raportoi tilansa EMS:lle, joka luokittelee laitteen sääntöjen mukaan ja myöntää pääsyn vain luotetuille ja ajan tasalla oleville koneille. Ilman EMS:ää FortiClient VPN toimii, mutta kaikki tämä keskitetty valvonta ja automaatio jää pois. Zero Trust -ajattelua käsitellään tarkemmin myös kattavassa tietoturvaoppaassamme.
Näin otat FortiClient VPN:n käyttöön
Käyttöönotto on suunniteltu niin yksinkertaiseksi, että eritasoiset käyttäjät selviävät siitä muutamalla klikkauksella. Peruskulku on seuraava:
- Asenna sovellus. Monessa yrityksessä FortiClient löytyy valmiina ohjelmistokeskuksesta (Software Center tms.), jolloin asennus onnistuu ilman pääkäyttäjäoikeuksia. Muuten asennus vaatii yleensä järjestelmänvalvojan oikeudet.
- Luo tai valitse VPN-yhteys. Käyttäjä valitsee yrityksen ohjeistaman yhteyden (SSL tai IPsec) ja syöttää FortiGaten osoitteen, jos sitä ei ole esimääritelty.
- Kirjaudu omilla tunnuksilla. Yhteys avataan henkilökohtaisella käyttäjätunnuksella ja salasanalla, usein lisäksi monivaiheisella tunnistautumisella (MFA), joka edellyttää esimerkiksi puhelimeen tulevaa vahvistuskoodia.
- Katkaise yhteys työn päätteeksi. Yhteys suljetaan Disconnect-painikkeella, kun sisäverkkoa ei enää tarvita.
Sovellus kirjaa tapahtumat lokiin, josta tukihenkilöstö voi tarvittaessa selvittää vikatilanteen syyn. Jos haluat ymmärtää paremmin, mitä VPN-yhteys teknisesti tarkoittaa, sekin auttaa hahmottamaan mitä kirjautumisen taustalla tapahtuu.
Tuetut käyttöjärjestelmät ja hinnoittelu
Itse FortiClient VPN -sovellus on ilmainen ladata kaikille yleisille alustoille. Maksu syntyy yritystason kokonaisuudesta: käyttääkseen keskitettyä hallintaa yritys hankkii EMS-lisenssit, joiden hinta porrastuu hallittavien työasemien määrän mukaan, sekä itse FortiGate-laitteen tai sen virtuaaliversion. Maksulliset Enterprise-tasot (esimerkiksi ZTNA- ja EPP/APT-paketit) lisäävät teknisen tuen, keskitetyn hallinnan ja edistyneen suojauksen.
- Windows (64-bittinen ja ARM)
- macOS
- Linux (Red Hat, Ubuntu, CentOS ym. .rpm/.deb-paketteina)
- Android ja iOS sovelluskaupoista
Yksin käytettynä ilmaisversio antaa vain perustason yhteyden, joten siitä ei ole suurta hyötyä ilman taustalla toimivaa yritysjärjestelmää. Jos siis saat työkaverilta vinkin ladata FortiClient VPN mutta sinulla ei ole työnantajan FortiGatea, sovelluksesta ei ole sinulle mitään iloa.
SSL VPN -tunnelitila poistuu – tärkeä muutos
Merkittävin viime aikojen muutos on, että Fortinet on poistanut SSL VPN -tunnelitilan FortiGate-laitteista. Muutos on edennyt vaiheittain: FortiOS 7.6.0 poisti SSL VPN -tuen vähämuistisista (enintään 2 Gt RAM) malleista, 7.6.1 laajensi poiston useisiin pöytä- ja kenttämalleihin, ja 7.6.3 poistaa SSL VPN -tunnelitilan kokonaan kaikista malleista sekä graafisesta käyttöliittymästä että komentoriviltä. Kyse on poistosta, ei pelkästä vanhentumisilmoituksesta – vanhoja SSL VPN -määrityksiä ei siirretä automaattisesti päivityksen yhteydessä, vaan asetukset on rakennettava uudelleen.
Käytännössä tämä tarkoittaa, että yritysten on siirrettävä etäyhteydet IPsec-pohjaisiksi (esimerkiksi IPsec TCP-portin 443 yli), Fortinetin Agentless VPN -tilaan (uusi nimi selainpohjaiselle web-tilalle, joka sallii vain sisäisten web-sovellusten käytön) tai pilvipohjaiseen FortiSASE-palveluun ennen päivitystä. FortiClient VPN itsessään jatkaa toimintaansa, mutta yhteystapa vaihtuu SSL-tunnelista IPseciin. Jos organisaatiosi käyttää vielä SSL VPN -tunnelia, kannattaa suunnitella ja testata siirtymä hyvissä ajoin, jottei etäkäyttö katkea päivityksen myötä.
Tietoturva ja haavoittuvuudet
Fortinetin VPN-tuotteet ovat olleet toistuvasti hyökkääjien kohteena, mikä on syytä tiedostaa. Tunnetuimmat tapaukset liittyvät FortiGaten SSL VPN -palvelinpuoleen, eivät suoraan FortiClient-sovellukseen:
- CVE-2018-13379 oli FortiOS SSL VPN -portaalin polkukäväelyhaavoittuvuus, jonka kautta tunnistautumaton hyökkääjä saattoi ladata järjestelmätiedostoja, kuten istuntotietoja ja salasanoja. Korjaus julkaistiin jo toukokuussa 2019.
- Vuonna 2020 julkaistiin lista lähes 50 000 IP-osoitteesta, jotka olivat yhä alttiita tälle aukolle. Osa kohteista oli pankkien, viranomaisten ja rahoituslaitosten käytössä.
- Vuonna 2021 hyökkääjä vuoti lähes 500 000 Fortinet-VPN-tunnusparia noin 87 000 haavoittuvasta laitteesta – ne oli kerätty koneilta, joita ei ollut paikattu CVE-2018-13379:n osalta.
- CVE-2023-48788 oli FortiClient EMS -hallintapalvelimen kriittinen SQL-injektiohaavoittuvuus (CVSS 9.3), jota hyödynnettiin aktiivisesti ja joka saattoi johtaa komentojen ajamiseen SYSTEM-oikeuksilla. Yhdysvaltain CISA lisäsi sen aktiivisesti hyödynnettyjen haavoittuvuuksien listalle ja vaati korjausta 15. huhtikuuta 2024 mennessä; korjaus tuli versioihin EMS 7.2.3 ja 7.0.11.
Myös itse FortiClient-sovelluksessa on ollut haavoittuvuuksia, kuten palvelunestoaukot CVE-2019-16152 (FortiClient for Linux) ja CVE-2022-40681 (FortiClient for Windows) sekä ilmaisversion korjaus CVE-2025-57716 keväällä 2026. Kaikki on korjattu uudemmissa versioissa. Yhteinen opetus on sama kuin tietoturvassa yleensäkin: haavoittuvuudet eivät ole vaarallisia itsessään, vaan paikkaamatta jättäminen ja vanhentuneiden tunnusten käyttö ovat. Aiheeseen kannattaa paneutua laajemminkin, sillä VPN-yhteyttä arvioitaessa säännöllinen päivityskäytäntö on yhtä tärkeä kuin itse palvelu.
Yleisimmät virheet FortiClient VPN:n kanssa
Suurin osa ongelmista ei johdu itse sovelluksesta vaan käyttötavasta. Tyypillisimmät virheet ovat:
- Luullaan kuluttaja-VPN:ksi. FortiClient VPN ei anonymisoi liikennettä eikä tarjoa maapalvelimia – ilman yrityksen FortiGatea siitä ei ole hyötyä.
- Päivitykset laiminlyödään. Juuri paikkaamattomat versiot ovat olleet lähes kaikkien tunnettujen hyökkäysten takana.
- Vanhoja salasanoja ei vaihdeta. Jos tunnukset ovat joskus vuotaneet, pelkkä laitteen paikkaus ei riitä – salasanat on vaihdettava ja monivaiheinen tunnistautuminen otettava käyttöön.
- Luotetaan yksin SSL VPN -tunneliin. Koska SSL VPN -tunnelitila on poistunut FortiGatesta, jatkossa kannattaa suunnitella IPsec-pohjainen yhteys.
- Asennus ilman oikeuksia. Ellei sovellus ole ohjelmistokeskuksessa, asennus vaatii pääkäyttäjäoikeudet, mikä yllättää peruskäyttäjän.
- Ladataan epävirallisesta lähteestä. Asennusohjelma kannattaa hakea vain Fortinetin virallisilta sivuilta, sillä kolmansien osapuolten paketit voivat sisältää vanhentuneen tai muokatun version.
Kenelle FortiClient VPN sopii – ja kenelle ei
FortiClient VPN sopii organisaatioille, jotka käyttävät jo Fortinetin FortiGate-laitteita ja haluavat työntekijöilleen hallitun, salatun etäyhteyden sisäverkkoon. Se on erityisen luonteva valinta ympäristöissä, joissa halutaan keskitetty hallinta ja Zero Trust -tyyppinen pääsynvalvonta EMS:n kautta.
Tavalliselle kotikäyttäjälle se ei sovi. Jos tavoitteesi on yksityisyys, julkisten verkkojen suojaaminen tai sisällön katselu ulkomailta, tarvitset kuluttaja-VPN:n etkä yritystason etäyhteystyökalua. FortiClient VPN on siis hyvä juuri siinä tehtävässä, johon se on suunniteltu – mutta vain siinä.
Lähteet
- Fortinet – Product Downloads (FortiClient VPN-only)
- Fortinet Docs – Standalone VPN client (FortiClient)
- Fortinet Docs – FortiClient in the Fortinet Security Fabric
- Cyber Security News – Fortinet ends SSL VPN tunnel-mode support
- Qualys ThreatProtect – CVE-2023-48788 (FortiClient EMS)
- BleepingComputer – 500,000 Fortinet VPN credentials leaked
- Securin – Fortinet’s 50,000 VPN leak (CVE-2018-13379)
- Rapid7 – FortiClient vulnerability database
Usein kysytyt kysymykset (FAQ)
Onko FortiClient VPN ilmainen?
Itse VPN-only-sovellus on ilmainen ladata kaikille yleisille käyttöjärjestelmille, ja maksuton agentti on käytännössä jäädytetty versioon 7.4.3. Maksua syntyy vasta yritystason kokonaisuudesta: EMS-hallintapalvelimen lisensseistä ja FortiGate-laitteesta tai sen virtuaaliversiosta.
Voinko käyttää FortiClient VPN:ää kotikäytössä yksityisyyteen?
Et järkevästi. FortiClient VPN muodostaa yhteyden yrityksen omaan palomuuriin, ei Fortinetin palvelimeen jossakin maassa. Se ei piilota sijaintiasi eikä sovellu aluerajoitusten ohittamiseen, joten yksityisyyteen tarvitset kuluttaja-VPN:n.
Mitä EMS tarkoittaa?
EMS on FortiClientin keskitetty hallintapalvelin (Endpoint Management Server). Sillä yritys jakaa asetukset työasemille, valvoo laitteiden tietoturvatilaa ja soveltaa Zero Trust -sääntöjä. FortiClient VPN toimii myös ilman EMS:ää, mutta ilman keskitettyä hallintaa.
Mitä tapahtuu SSL VPN -yhteydelle?
Fortinet on poistanut SSL VPN -tunnelitilan FortiGate-laitteista vaiheittain, ja FortiOS 7.6.3 poistaa sen kokonaan. Etäyhteydet kannattaa siirtää IPsec-pohjaisiksi, Agentless VPN -tilaan tai FortiSASE-palveluun ennen päivitystä, sillä vanhoja asetuksia ei siirretä automaattisesti.
Mitkä käyttöjärjestelmät FortiClient VPN tukee?
Sovellus on saatavilla Windowsille, macOS:lle, Linuxille (.deb- ja .rpm-paketit) sekä Android- ja iOS-laitteille. Ilmaisen VPN-only-agentin uusin versio on 7.4.3.