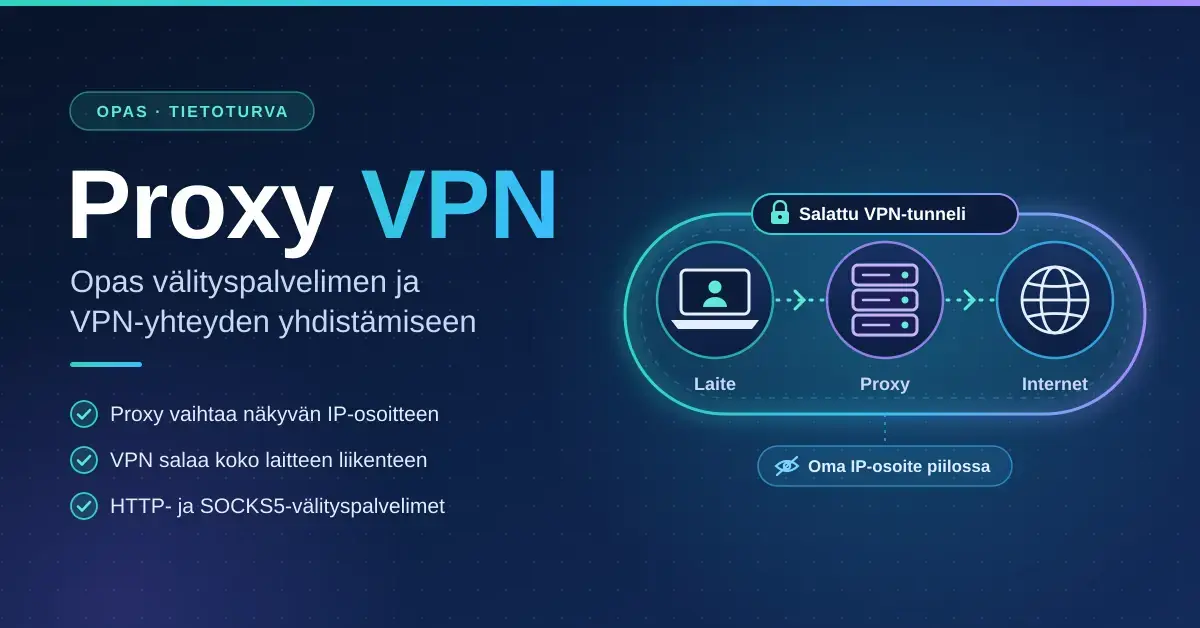

Proxy VPN ei ole yksittäinen virallinen tuote vaan yleisnimitys sille, että välityspalvelin (proxy) ja virtuaalinen erillisverkko (VPN) yhdistetään tai niitä käytetään rinnakkain saman päämäärän eteen: oman IP-osoitteen piilottamiseksi ja verkkoliikenteen suojaamiseksi. Tämä kattava opas verkkoyhteyden suojaamiseen ja anonymiteettiin käy selkokielisesti läpi, mitä proxy ja VPN tarkoittavat, miten HTTP- ja SOCKS5-välityspalvelimet eroavat VPN-tunnelista, milloin niiden yhdistäminen on järkevää ja miten tunnistat turvallisen palvelun. Mukana on myös käytännön ohjeet, yleisimmät virheet ja selkeät vastaukset kysymyksiin, joita lukija yleensä esittää – ei pelkästään ihannetilanne.
Tärkeimmät kohdat
- Proxy vaihtaa näkyvän IP-osoitteen mutta ei yleensä salaa liikennettä; VPN salaa koko laitteen liikenteen.
- ”Proxy vpn” ei ole yksittäinen virallinen tuote vaan tapa käyttää proxya ja VPN:ää yhdessä tai rinnakkain.
- SOCKS5 on joustava, salaamaton proxy-tyyppi, jota monet VPN-palvelut tarjoavat lisäosana.
- Suoratoistopalvelut, kuten Netflix, estävät aktiivisesti tunnettuja VPN- ja proxy-IP-osoitteita – pääsyä ei voi taata.
- Turvallisen palvelun merkkejä: todennettu lokittomuus, nykyaikaiset protokollat (WireGuard/OpenVPN) ja toimiva kill switch.
- Täysin ilmaisiin proxy- ja VPN-listoihin liittyy usein tietoturva- ja tietosuojariskejä.
Mikä on proxy vpn?
Proxy vpn tarkoittaa ratkaisua, jossa yhdistyvät välityspalvelimen sijainnin vaihto ja VPN-yhteyden salaus. Käytännössä termiä käytetään kahdessa merkityksessä: joko VPN-palvelua käytetään välityspalvelimen tapaan piilottamaan IP-osoite, tai aitoa proxy-palvelinta (usein SOCKS5) ajetaan VPN-tunnelin rinnalla tietyille sovelluksille. Olennaista on ymmärtää, että proxy ja VPN ovat kaksi eri tekniikkaa, jotka ratkaisevat osin samoja mutta osin eri ongelmia. Jos haluat ensin perustiedot, lue erillinen artikkeli siitä, mitä VPN-yhteys tarkoittaa.
Proxy toimii yksittäisen sovelluksen tasolla ja ohjaa valitun ohjelman liikenteen oman palvelimensa kautta. VPN taas luo koko laitteelle salatun tunnelin, jonka läpi kaikki verkkoliikenne kulkee. Proxy vpn -ajattelun ydin on näiden kahden yhdistäminen niin, että saat sekä joustavuutta että suojaa. Tärkeää on muistaa, että pelkkä proxy ei tee liikenteestä yksityistä – salaus tulee aina VPN-osalta tai sovelluksen omasta HTTPS-suojauksesta.
Proxy ja VPN – mitä eroa niillä on?
Suurin ero on salaus ja kattavuus: VPN salaa koko laitteen liikenteen, kun taas tavallinen proxy vaihtaa vain näkyvän IP-osoitteen ilman salausta. Tämä yksi ero määrittää suurimman osan tekniikoiden käyttötarkoituksista. Proxy on kevyt työkalu IP-osoitteen ja reitin vaihtoon, VPN taas kokonaisvaltainen yksityisyyden ja tietoturvan ratkaisu.
Mikä on välityspalvelin (proxy)?
Välityspalvelin on väliasema, jonka kautta sovelluksen pyynnöt ohjataan. Palvelu, johon otat yhteyden, näkee proxy-palvelimen osoitteen eikä omaasi. Proxy ei kuitenkaan yleensä salaa liikennettä, joten liikenteen sisältö voi olla luettavissa matkan varrella, ellei sitä ole jo suojattu HTTPS:llä. Proxy asetetaan tyypillisesti sovelluskohtaisesti, esimerkiksi selaimeen tai torrent-ohjelmaan, eikä se suojaa muita laitteen sovelluksia. Tämä tekee siitä tarkan mutta rajallisen työkalun.
Mikä on VPN?
VPN (Virtual Private Network) rakentaa laitteen ja VPN-palvelimen välille salatun tunnelin. Kaikki liikenne – selain, sovellukset ja taustapalvelut – kulkee tunnelin läpi, joten ulkopuolinen näkee vain salattua dataa ja VPN-palvelimen IP-osoitteen. Tämä tekee VPN:stä selvästi vahvemman yksityisyyden ja tietoturvan työkalun kuin paljas proxy. VPN myös suojaa automaattisesti kaikki laitteen sovellukset, kun taas proxy pitää asettaa jokaiseen ohjelmaan erikseen.
HTTP-proxy vs. SOCKS5-proxy
Proxyja on eri tyyppejä, ja kaksi yleisintä ovat HTTP-proxy ja SOCKS5-proxy. HTTP-proxy on suunniteltu web-selailuun ja käsittelee ennen kaikkea HTTP- ja HTTPS-liikennettä sovelluskerroksella. SOCKS5 on monipuolisempi ja toimii istuntotasolla sovelluskerroksen alapuolella: se välittää lähes minkä tahansa tyyppistä liikennettä, kuten P2P-latauksia, pelien dataa tai videopuheluita, ilman että sitä on rakennettu tietylle protokollalle. SOCKS5 tukee myös UDP-liikennettä ja käyttäjätunnuksella tehtävää todennusta, mikä erottaa sen vanhemmasta SOCKS4:stä. Kumpikaan ei lähtökohtaisesti salaa liikennettä, joten pelkkä SOCKS5 ei korvaa VPN:ää tietoturvan kannalta.
Vertailu
| Ominaisuus | HTTP-proxy | SOCKS5-proxy | VPN |
|---|---|---|---|
| Salaus | Ei omaa salausta | Ei omaa salausta | Kyllä (AES-256 tai ChaCha20) |
| Liikenteen kattavuus | Lähinnä selain / HTTP(S) | Valitut sovellukset, monta protokollaa | Koko laitteen liikenne |
| Nopeus | Nopea, kevyt | Nopea, kevyt | Pieni–kohtalainen hidastuma |
| Suoja julkisessa WLANissa | Heikko (ei salausta) | Heikko (ei salausta) | Vahva |
| Tyypillinen käyttö | IP:n vaihto selailussa | Yksittäinen sovellus, lataukset | Yksityisyys ja tietoturva kokonaisuutena |
Milloin proxy ja VPN kannattaa yhdistää?
Proxyn ja VPN:n yhdistäminen kannattaa silloin, kun haluat ohjata vain yhden sovelluksen eri reittiä kuin muun liikenteen tai lisätä yhden hallintakerroksen. Monet VPN-palvelut tarjoavat SOCKS5-proxy-tunnukset osana tilausta juuri tähän tarkoitukseen. Useimmalle käyttäjälle pelkkä laadukas VPN kuitenkin riittää – yhdistäminen on erikoistapaus, ei oletus.
- Jaettu tunnelointi (split tunneling): ohjaat esimerkiksi selaimen VPN:n läpi mutta annat jonkin paikallisen palvelun kulkea suoraan, jotta nopeus säilyy.
- SOCKS5 VPN:n rinnalla: asetat yksittäiseen sovellukseen SOCKS5-proxyn, jolloin sen IP näkyy eri osoitteena kuin muun liikenteen.
- Reitin erottaminen: latausohjelman liikenne voi kulkea eri palvelimen kautta kuin selailu, mikä on hyödyllistä esimerkiksi nopeuden tai palvelimen sijainnin hallinnassa.
- Varasuoja: jos sovellukseen on asetettu proxy ja VPN-yhteys katkeaa, sovelluksen liikenne ei välttämättä putoa suoraan oikealle IP-osoitteelle. Tätä ei pidä sekoittaa VPN:n omaan kill switch -toimintoon, joka on luotettavin tapa estää vuodot.
Tärkeä varoitus: proxy ei korvaa VPN:n salausta. Jos tarvitset aitoa yksityisyyttä, salaus tulee VPN-osalta – proxy hoitaa lähinnä IP:n ja reitityksen.
Miten proxyn ja VPN:n yhdistää käytännössä?
Yksinkertaisin ja turvallisin tapa on käyttää VPN-palvelua, joka tarjoaa SOCKS5-proxyn omana lisäosanaan. Tällöin molemmat tulevat samalta luotetulta palveluntarjoajalta, etkä joudu turvautumaan tuntemattomiin avoimiin proxy-palvelimiin. Käytännössä eteneminen tapahtuu näin:
- Yhdistä VPN ensin. Kytke VPN-sovellus päälle, jolloin koko laitteen liikenne salataan. Varmista, että kill switch on käytössä.
- Hae SOCKS5-tunnukset. Kirjaudu palveluntarjoajan hallintapaneeliin ja etsi SOCKS5-palvelimen osoite, portti sekä mahdollinen käyttäjätunnus ja salasana.
- Syötä proxy-asetukset sovellukseen. Lisää osoite ja portti esimerkiksi selaimen tai torrent-ohjelman verkkoasetuksiin. Vain tämä sovellus käyttää proxya; muu liikenne kulkee pelkän VPN:n läpi.
- Testaa vuodot. Tarkista IP-osoite ja DNS-vuodot vuototestillä, jotta varmistut siitä, että näkyvä osoite on odotettu eikä todellinen IP:si paljastu.
Vältä avoimia, julkisia proxy-listoja arkaluontoiseen liikenteeseen. Tuntemattoman tahon ylläpitämä salaamaton proxy voi kerätä tai muokata liikennettäsi, joten luotettava lähde on ratkaisevan tärkeä.
Proxy vpn ja suoratoistopalvelut
Suoratoistopalvelujen alue-estojen kierto onnistuu VPN:llä vaihtelevasti, koska palvelut torjuvat aktiivisesti tunnettuja VPN- ja proxy-osoitteita. Esimerkiksi Netflix lisensoi sisältönsä maakohtaisesti ja ylläpitää listoja VPN-palvelimien IP-osoitteista; tunnistuksen osuessa näytölle tulee proxy-virhe (tunnettu virhekoodi M7111-5059). Mikään palvelu ei siksi voi luvata, että tietty sisältökirjasto aukeaa aina. Jos aihe kiinnostaa tarkemmin, lue erikseen Netflixistä ja VPN:stä.
Käytännössä onnistuminen riippuu palvelimen IP-osoitteen maineesta, obfuskoinnista ja siitä, kuinka nopeasti palveluntarjoaja vaihtaa estettyjä osoitteita. Obfuskointi tarkoittaa tekniikkaa, joka saa VPN-liikenteen näyttämään tavalliselta HTTPS-liikenteeltä, jolloin sitä on vaikeampi tunnistaa ja estää. Jos yksi palvelin ei toimi, toinen saman palvelun palvelin voi silti avata sisällön, koska sen IP-osoitetta ei ole vielä merkitty estolistalle.
Tietoturva julkisissa Wi-Fi-verkoissa
Julkisessa Wi-Fi-verkossa VPN on tärkein suojasi, koska se salaa liikenteen samassa verkossa olevilta. Kahviloiden ja lentokenttien avoimet verkot ovat alttiita niin sanotuille välimieshyökkäyksille (man-in-the-middle), joissa hyökkääjä yrittää siepata liikennettä. Pelkkä proxy voi vaihtaa IP-osoitteesi, mutta vain VPN:n salaus estää salasanojen tai maksutietojen vuotamisen suojaamattomassa verkossa. Tämä on selkein esimerkki siitä, miksi proxy ei ole VPN:n korvike vaan sen täydennys.
Miten tunnistat turvallisen palvelun?
Turvallisen palvelun merkkejä ovat riippumattomasti todennettu lokittomuus (no-logs), nykyaikaiset protokollat kuten WireGuard tai OpenVPN, toimiva kill switch sekä selkeä omistus- ja sijaintitieto. Kannattaa suhtautua varauksella täysin ilmaisiin listoihin, joiden liiketoimintamalli jää hämäräksi. Hyvä esimerkki yksityisyyteen keskittyvästä palvelusta on Mullvad VPN, jonka lokittomuus on auditoitu. Lisää vertailuperusteita löytyy oppaasta hyvä VPN 2026.
Salausprotokollat: WireGuard, OpenVPN ja SOCKS5
Suojan taso riippuu käytetystä protokollasta, ja tässä kohtaa moni markkinointiteksti yksinkertaistaa liikaa. Eri protokollat käyttävät eri salausmenetelmiä:
- OpenVPN ja IKEv2: käyttävät tyypillisesti AES-256-salausta, joka on laajalti käytetty ja vahvana pidetty standardi.
- WireGuard: käyttää ChaCha20-Poly1305-salausta ja Curve25519-avaintenvaihtoa. Se on kevyt ja nopea, ja sen suojaustaso on verrattavissa AES-256:een – ei siis ”heikompi”, vaikkei käytäkään AES:ää. WireGuardissa salausmenetelmät ovat kiinteät, eikä niistä neuvotella, mikä pienentää hyökkäyspinta-alaa.
- SOCKS5-proxy: ei sisällä omaa salausta lainkaan. Se vaihtaa reitin ja IP:n, mutta liikenteen suojaus jää VPN:n tai sovelluksen oman salauksen (kuten HTTPS) varaan.
Toisin sanoen ”armeijatason salaus” on mainostermi: olennaista on, että palvelu käyttää ajantasaista protokollaa ja että salaus ylipäätään on olemassa – paljas proxy ei sitä tarjoa.
Nopeus ja latenssi
Jokainen välivaihe hidastaa yhteyttä hieman, koska salauksen purkaminen ja uudelleenreititys vievät aikaa. Käytännössä hyvä VPN-palvelu nopeilla palvelimilla ja kevyellä protokollalla aiheuttaa peruskäyttäjälle usein huomaamattoman eron, kun taas kahden palvelimen läpi kulkeva reititys (double VPN) tai raskas obfuskointi näkyy selvemmin. Koska SOCKS5-proxy ei salaa liikennettä, se on tyypillisesti VPN:ää kevyempi ja aiheuttaa vähemmän hidastumaa, mutta samalla se tarjoaa vähemmän suojaa. Alla olevat luvut ovat suuntaa-antavia ja riippuvat palvelimesta, etäisyydestä ja verkosta.
| Yhteystyyppi | Tyypillinen nopeushäviö | Latenssi (ping) | Käyttötarkoitus |
|---|---|---|---|
| Suora yhteys | 0 % | Matala | Peruskäyttö |
| HTTP/SOCKS5-proxy | Pieni | Matala–kohtalainen | Yksittäinen sovellus, IP:n vaihto |
| VPN (WireGuard) | Pieni–kohtalainen | Kohtalainen | Koko laitteen suojaus |
| Double VPN / raskas obfuskointi | Suuri | Korkea | Maksimaalinen anonymiteetti |
Jos pelaat nopeatempoisia pelejä, kannattaa valita maantieteellisesti läheinen palvelin matalan latenssin vuoksi. Suoratoistossa tärkeämpää on vakaa latausnopeus kuin ping.
Proxy vpn eri laitteilla
Käyttöönotto on nykyään helppoa, koska palveluntarjoajat tarjoavat valmiita sovelluksia, mutta manuaalinen asetus antaa enemmän hallintaa. Tärkeintä on muistaa, että VPN-sovellus suojaa koko laitteen, kun taas selainlaajennus tai yksittäisen sovelluksen proxy suojaa vain kyseisen ohjelman.
- Tietokone (Windows/macOS): asenna VPN-sovellus koko laitteen salaukseen ja tarvittaessa erillinen SOCKS5-proxy yksittäiseen ohjelmaan.
- Puhelin (Android/iOS): VPN-sovellus on suositeltava erityisesti julkisissa verkoissa; katso vinkit VPN:n käyttöön puhelimessa.
- Selain: selainpohjainen ratkaisu, kuten Opera VPN, suojaa vain selainliikenteen, ei muita sovelluksia.
- Reititin: VPN reitittimessä suojaa kerralla kaikki kodin laitteet, myös älytelevisiot ja pelikonsolit; aiheesta lisää artikkelissa reititin ja palomuuri.
Ilmainen vs. maksullinen proxy vpn
Ilmaisten ja maksullisten palvelujen ero on ennen kaikkea rahoitusmallissa, mikä heijastuu tietosuojaan ja suorituskykyyn. Ilmaiset proxy- ja VPN-listat voivat kerätä ja myydä käyttödataa tai olla ylikuormitettuja, ja osa avoimista proxy-palvelimista on pystytetty epäluotettavin aikein. Maksullisella palvelulla on puolestaan taloudelliset edellytykset ylläpitää infrastruktuuria ja tukea. Tämä ei tarkoita, etteikö luotettavia ilmaisvaihtoehtoja olisi – vertailua löytyy artikkelista ilmainen VPN-yhteys.
| Näkökulma | Tyypillinen ilmainen palvelu | Maksullinen palvelu |
|---|---|---|
| Tietosuoja | Rahoitus voi perustua datan keräämiseen | Usein todennettu lokittomuus |
| Nopeus | Rajallinen, ruuhkautuu herkästi | Nopeammat palvelimet |
| Palvelinvalikoima | Muutamia sijainteja | Laaja sijaintivalikoima |
| Ominaisuudet | Rajalliset, usein datakatto | Kill switch, obfuskointi, SOCKS5 ym. |
Yleisimmät virheet proxy- ja VPN-käytössä
Suurin virhe on luulla, että pelkkä proxy suojaa yhtä hyvin kuin VPN. Koska useimmat proxyt eivät salaa liikennettä, ne eivät suojaa julkisessa verkossa samalla tavalla. Muita tavallisia virheitä:
- Kill switchin pois jättäminen: ilman sitä todellinen IP voi vuotaa hetkeksi, jos VPN-yhteys katkeaa.
- Ilmaisen avoimen proxyn käyttö arkaluontoiseen liikenteeseen: tuntemattoman palvelimen kautta kulkeva salaamaton liikenne on riski.
- DNS-vuodot: jos nimipalvelukyselyt kulkevat tunnelin ohi, sijainti voi paljastua vahvasta VPN:stä huolimatta.
- Oletus, että VPN avaa aina kaikki suoratoistokirjastot: estot muuttuvat jatkuvasti, eikä onnistumista voi taata.
- Vanhentuneiden protokollien käyttö: suosi WireGuardia tai OpenVPN:ää vanhempien, heikompien protokollien sijaan.
- Proxyn asettaminen vain selaimeen ja muiden sovellusten unohtaminen: taustasovellukset voivat silti käyttää todellista IP-osoitetta.
Kenelle proxy vpn sopii?
Proxy vpn -ajattelu sopii erityisesti käyttäjälle, joka tarvitsee sekä koko laitteen suojan että mahdollisuuden ohjata yksittäisiä sovelluksia eri reittiä. Etätyöntekijä hyötyy VPN:n salauksesta julkisissa verkoissa ja turvallisesta pääsystä yrityksen järjestelmiin, usein kiinteän IP-osoitteen avulla. Yksityisyyttä arvostava selaaja saa VPN:llä suojan seurannalta, ja esimerkiksi latauksia tekevä voi hyödyntää SOCKS5-proxya tietyssä sovelluksessa. Peruskäyttäjälle pelkkä laadukas VPN riittää lähes aina; erillistä proxya tarvitsee harvempi. Käytännön vinkkejä verkon suojaamiseen kokonaisuutena löytyy oppaasta VPN ja muut turvatoimet verkossa. Proxy- ja VPN-palveluiden käyttö on Suomessa laillista yksityisyyden ja tietoturvan parantamiseen.
Lähteet
Usein kysytyt kysymykset (FAQ)
Mikä on proxy vpn?
Se tarkoittaa välityspalvelimen ja VPN-yhteyden yhdistämistä tai rinnakkaista käyttöä: proxy vaihtaa IP-osoitteen, ja VPN tuo salauksen koko laitteen liikenteelle. Kyseessä ei ole yksittäinen virallinen tuote vaan tapa käyttää kahta tekniikkaa yhdessä.
Onko proxy- ja VPN-palveluiden käyttö laillista Suomessa?
Kyllä. VPN- ja proxy-palveluiden käyttö yksityisyyden suojaamiseen ja tietoturvan parantamiseen on Suomessa laillista. Palvelun kautta tehtävä toiminta on silti aina lakien alaista.
Hidastaako VPN nettiyhteyttä?
Salaus ja uudelleenreititys hidastavat yhteyttä jonkin verran. Laadukkaalla palvelulla ja kevyellä protokollalla, kuten WireGuardilla, ero on usein pieni, kun taas double VPN tai raskas obfuskointi hidastaa selvästi enemmän.
Mitä eroa on SOCKS5-proxylla ja VPN:llä?
SOCKS5-proxy ohjaa yksittäisen sovelluksen liikenteen eri reittiä eikä salaa sitä. VPN salaa koko laitteen liikenteen ja reitittää sen salatun tunnelin läpi, joten se suojaa huomattavasti kattavammin.
Toimiiko VPN Netflixin ja muiden suoratoistopalvelujen kanssa?
Joskus toimii, mutta sitä ei voi taata. Palvelut tunnistavat ja estävät aktiivisesti VPN- ja proxy-osoitteita, jolloin näytölle voi tulla proxy-virhe. Onnistuminen riippuu palvelimesta ja palveluntarjoajan kyvystä ohittaa estot.