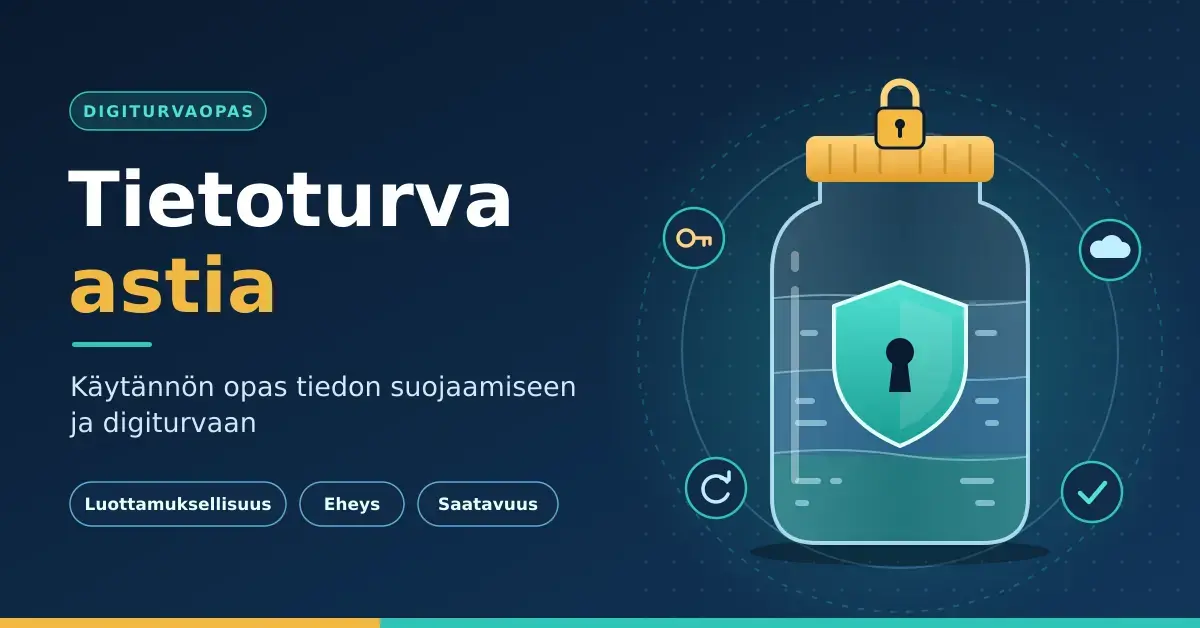
Tietoturva astia on vertauskuva sille, miten koti tai organisaatio kokoaa arvokkaan tietonsa yhteen tiiviiseen, vuotamattomaan kokonaisuuteen ja suojaa sitä ulkopuolisilta. Käytännössä kyse ei ole yhdestä laitteesta tai ohjelmasta, vaan tasapainosta teknologian, ihmisten ja toimintatapojen välillä. Tässä oppaassa käydään läpi tiedon suojaamisen peruspilarit sekä konkreettiset keinot, joilla suomalainen koti tai yritys voi vahvistaa digiturvaansa. Jokainen neuvo perustuu viranomaisten ja alan vakiintuneisiin suosituksiin – ei markkinointipuheeseen.
Tärkeimmät kohdat
- Tietoturva ei ole yksi tuote vaan useita päällekkäisiä suojakerroksia: tekniikka, ihmiset ja toimintatavat.
- Tiedon suojaamisen peruspilarit ovat luottamuksellisuus, eheys ja saatavuus (CIA-malli).
- Tehokkaimmat yksittäiset keinot: pitkä salalause, monivaiheinen tunnistautuminen, päivitykset ja varmuuskopiot.
- Ihminen on sekä suurin riski että tärkein suojakerros – kalastelun tunnistaminen on avaintaito.
- Pilvessä vastuu on jaettu: tarjoaja suojaa alustan, asiakas vastaa pääsynhallinnasta ja asetuksista.
Mitä tietoturva astia tarkoittaa käytännössä?
Tietoturva astia tarkoittaa kokonaisvaltaista tapaa ajatella tiedon suojaamista: tieto on arvokas sisältö, ja sitä ympäröivä ”astia” muodostuu teknisistä suojauksista, ihmisten osaamisesta ja selkeistä toimintatavoista. Astia pysyy ehjänä vain, kun jokainen kerros on kunnossa. Yksikin heikko kohta – vanhentunut ohjelmisto, arvattava salasana tai huolimaton klikkaus – voi riittää tyhjentämään sen.
Tietoturvaa ei siis rakenneta ostamalla yksi ohjelma, vaan ylläpitämällä useita päällekkäisiä suojakerroksia. Tätä kutsutaan syvyyspuolustukseksi (defense in depth): jos yksi kerros pettää, seuraava pysäyttää hyökkäyksen. Mitä arvokkaampaa tieto on, sitä useampi kerros sen ympärille kannattaa rakentaa. Jos haluat laajemman yleiskatsauksen aiheeseen, tutustu myös sivuston kattavaan tietoturvaoppaaseen, joka käsittelee samoja periaatteita hieman teknisemmin.
Tietoturvan kolme peruspilaria
Tietoturvan perusta on niin sanottu CIA-malli, joka koostuu kolmesta tavoitteesta. Jokainen tässä oppaassa esitelty keino palvelee lopulta jotakin näistä:
- Luottamuksellisuus: vain valtuutetut henkilöt pääsevät käsiksi tietoon.
- Eheys: tietoa ei muuteta tai vääristellä luvatta.
- Saatavuus: tieto on käytettävissä silloin, kun sitä tarvitaan.
Näitä kolmea täydentää todennus eli käyttäjän henkilöllisyyden luotettava varmistaminen. Teknisemmän näkökulman suojauskeinoihin löydät teknisen tietoturvan oppaasta.
Riskienhallinta: mitä uhkia tietoon kohdistuu?
Tietoturva astia pysyy ehjänä vain, jos tiedät, mitkä uhat sitä voivat vaurioittaa. Riskienhallinta alkaa kartoituksesta: missä kriittinen tieto sijaitsee, kuka siihen pääsee käsiksi ja mitä tapahtuisi, jos se vuotaisi tai katoaisi. Monissa tietomurroissa syy ei ole ulkopuolinen hyökkääjä vaan huolimattomuus tai puutteelliset ohjeet. Pienelle yritykselle yksikin kiristyshaittaohjelma voi pysäyttää koko liiketoiminnan, joten ennakointi kannattaa.
Alla olevaan taulukkoon on koottu neljä yleistä riskityyppiä ja niiden tyypilliset suojautumiskeinot. Perusverkon suojaus alkaa usein reitittimen palomuurin asetuksista.
| Riskityyppi | Esimerkki | Suojautumiskeino |
|---|---|---|
| Tekninen uhka | Haittaohjelmat ja kiristyshaittaohjelmat | Virustorjunta, palomuuri ja päivitykset |
| Inhimillinen virhe | Salasanan vuotaminen tai kalastelu | Monivaiheinen tunnistautuminen ja koulutus |
| Fyysinen uhka | Laitteen varkaus tai katoaminen | Levysalaus ja laitteiden lukitus |
| Lakisääteinen riski | GDPR-rikkomus henkilötiedoissa | Prosessien dokumentointi ja ilmoitusvalmius |
Vahvat salasanat ja monivaiheinen tunnistautuminen
Vahva salasana on ennen kaikkea pitkä, ei monimutkainen. Liikenne- ja viestintävirasto Traficomin Kyberturvallisuuskeskus on tiivistänyt viestinsä iskulauseeseen ”Pidempi parempi”: pituus suojaa paremmin kuin erikoismerkkien tilkkutäkki. Hyvä nyrkkisääntö on vähintään 12–15 merkkiä, ja kokonainen, helposti muistettava salalause (esimerkiksi neljän toisiinsa liittymättömän sanan yhdistelmä) on usein sekä turvallisempi että käytännöllisempi kuin lyhyt sekamerkkijono. Jokaisessa palvelussa tulee olla oma, uniikki salasana, ja niiden hallintaan kannattaa käyttää salasanojen hallintaohjelmaa, joka muistaa kymmenet tunnukset puolestasi.
Pelkkä salasana ei kuitenkaan enää riitä, sillä se voidaan varastaa tai kalastella. Monivaiheinen tunnistautuminen (Multi-Factor Authentication, MFA) lisää suojakerroksen vaatimalla toisen todisteen henkilöllisyydestä – esimerkiksi puhelimen sovelluksen kertakoodin tai sormenjäljen. MFA estää valtaosan tilikaappauksista silloinkin, kun salasana on jo vuotanut, ja se kannattaa ottaa käyttöön ainakin sähköpostissa, pankkipalveluissa ja pilvipalveluissa. Tekstiviestikoodi on parempi kuin ei mitään, mutta erillinen todennussovellus tai fyysinen turva-avain on sitä turvallisempi.
Passkeyt ja salasanaton tulevaisuus
Tunnistautuminen siirtyy vähitellen kohti salasanattomia avaimia eli passkeyitä, jotka perustuvat FIDO-allianssin FIDO2- ja WebAuthn-standardeihin. Passkey luo laitteellesi julkisen ja yksityisen avaimen parin: yksityinen avain ei koskaan poistu laitteeltasi, joten sitä ei voi kalastella eikä varastaa palvelun tietomurrossa. Google, Microsoft ja Apple tukevat passkeyitä jo laajasti, ja ne tekevät kirjautumisesta sekä turvallisempaa että nopeampaa, koska mitään salasanaa ei tarvitse muistaa tai näppäillä.
Tunnistautumistapojen vertailu
Kaikki tunnistautumistavat eivät suojaa yhtä hyvin. Alla oleva taulukko havainnollistaa, miten suojaustaso kasvaa pelkästä salasanasta kohti salasanattomia avaimia:
| Tapa | Suoja kalastelua vastaan | Käytön helppous | Sopii erityisesti |
|---|---|---|---|
| Pelkkä salasana | Heikko | Hyvä | Vähämerkityksisiin palveluihin |
| Salasana + tekstiviestikoodi | Kohtalainen | Hyvä | Peruskäyttöön, kun muuta ei ole |
| Salasana + todennussovellus | Hyvä | Kohtalainen | Sähköpostiin, pankkiin, pilveen |
| Passkey / turva-avain | Erittäin hyvä | Erittäin hyvä | Tärkeimpiin tileihin |
Pikafaktat
| Salasanan pituus | Vähintään 12–15 merkkiä, mieluiten salalause |
| Monivaiheinen tunnistautuminen | Käyttöön kaikissa tärkeissä palveluissa |
| Varmuuskopiointi | 3-2-1-sääntö: 3 kopiota, 2 mediaa, 1 muualla |
| Salaus | Sekä siirrossa (HTTPS) että levossa (levysalaus) |
| Päivitykset | Asenna tietoturvapäivitykset viipymättä |
| GDPR-tietoturvaloukkaus | Ilmoitus valvontaviranomaiselle 72 tunnin kuluessa |
Tiedon salaus suojaa sisällön
Salaus varmistaa, että vaikka tieto päätyisi vääriin käsiin, se on lukukelvotonta ilman oikeaa avainta. Salaus kannattaa pitää käytössä sekä tiedon siirron aikana (HTTPS-yhteydet ja suojatut viestit) että tiedon tallennuksessa (salatut kiintolevyt ja varmuuskopiot). Yrityksille salaus on usein myös lakisääteinen keino suojata asiakastietoja ja liikesalaisuuksia, ja monessa laitteessa se saadaan käyttöön ilmaiseksi sisäänrakennetuilla työkaluilla.
- Levysalaus: suojaa tiedot, jos laite katoaa tai varastetaan. Windowsissa työkaluna on BitLocker, Macissa FileVault ja puhelimissa salaus on nykyään oletuksena päällä.
- Viestien salaus: päästä päähän -salaus varmistaa, etteivät edes palveluntarjoajat näe sisältöä.
- Varmuuskopioiden salaus: estää pääsyn historiatietoihin varkaustilanteessa.
- Varmenteet (sertifikaatit): vahvistavat verkkosivuston aitouden ja suojatun yhteyden; selaimen lukkokuvake kertoo, että yhteys on salattu.
Varmuuskopiointi ja 3-2-1-sääntö
Varmuuskopiot ovat viimeinen suojakerros silloin, kun kaikki muu pettää – esimerkiksi kiristyshaittaohjelman iskiessä. Alan vakiintunut ohje on 3-2-1-sääntö, jonka valokuvaaja Peter Krogh esitteli kirjassaan jo vuonna 2005: pidä tiedosta kolme kopiota, kahdella eri tallennusmedialla, joista yksi säilytetään fyysisesti erillään muusta verkosta.
Yhtä tärkeää kuin kopioiden ottaminen on niiden palautettavuuden säännöllinen testaaminen, sillä korruptoitunut tai koskaan testaamaton varmuuskopio on tositilanteessa yhtä tyhjän kanssa. Hyvä varmuuskopiointi on automaattista, versioituvaa ja ainakin osittain verkosta eristettyä – näin kiristyshaittaohjelma ei ehdi salata myös kopioita. Monet täydentävät sääntöä nykyään muotoon 3-2-1-1-0, jossa yksi kopio on muuttumaton (immutable) ja palautukset on testattu nollavirheellä.
Päivitykset ja haavoittuvuuksien hallinta
Suurin osa tietomurroista hyödyntää tunnettuja ohjelmistovirheitä, joihin on jo olemassa korjaus. Reikäinen tietoturva astia on siis kutsu hyökkääjille. Käytännön suoja on yksinkertainen mutta vaatii kurinalaisuutta: asenna tietoturvapäivitykset viipymättä käyttöjärjestelmiin, sovelluksiin ja verkkolaitteisiin. Automaattiset päivitykset kannattaa pitää päällä aina, kun se on mahdollista, jotta korjaukset tulevat voimaan ilman erillistä muistamista.
Ohjelmiston elinkaari ja End of Life
Kun ohjelmiston tuki päättyy (End of Life, EOL), siihen ei enää julkaista tietoturvakorjauksia, vaikka uusia haavoittuvuuksia löytyisi. Tällaiset vanhentuneet sovellukset ja käyttöjärjestelmät muodostavat merkittävän riskin, ja ne tulisi korvata tuetuilla versioilla mahdollisimman pian. Ajantasainen virustorjuntaohjelmisto täydentää suojaa, mutta ei korvaa päivityksiä – se havaitsee tunnettuja uhkia, kun taas paikkaamaton reikä jää auki riippumatta torjuntaohjelmasta.
Pilvipalveluiden jaettu vastuu
Yleinen harhaluulo on, että pilveen siirretyn datan tietoturva on automaattisesti palveluntarjoajan vastuulla. Todellisuudessa kyse on jaetusta vastuusta: palveluntarjoaja vastaa infrastruktuurin turvallisuudesta, mutta asiakas vastaa siitä, kuka dataan pääsee käsiksi ja miten asetukset on konfiguroitu. Virheelliset pilviasetukset ovat yksi yleisimmistä tietovuotojen syistä, joten pääsynhallinnan tulee noudattaa vähimpien oikeuksien periaatetta – kullakin käyttäjällä on vain ne oikeudet, joita hän työssään tarvitsee.
| Vastuualue | Palveluntarjoaja | Asiakas |
|---|---|---|
| Fyysinen turvallisuus | Kyllä | Ei |
| Käyttöoikeudet ja pääsynhallinta | Ei | Kyllä |
| Datan luokittelu | Ei | Kyllä |
| Alustan päivitykset (SaaS) | Kyllä | Ei |
Ihmiset ovat tärkein suojakerros
Vahvinkin tekninen tietoturva astia voi murtua yhdellä varomattomalla klikkauksella. Siksi käyttäjien osaaminen on keskeinen osa puolustusta. Yleisin hyökkäystapa on kalastelu (phishing), jossa uhri houkutellaan luovuttamaan tunnukset tai avaamaan haitallinen liite. Tekoäly on tehnyt kalasteluviesteistä entistä uskottavampia ja virheettömämpiä, joten tunnistaminen vaatii harjoittelua eikä pelkkä kielioppi enää paljasta huijausta.
Opettele varomaan kiireen tuntua, outoja lähettäjäosoitteita ja linkkejä, jotka johtavat odottamattomiin osoitteisiin. Epäselvässä tilanteessa ota yhteyttä lähettäjään toista kautta äläkä vastaa suoraan viestiin. Syvemmälle aiheeseen pääset lukemalla sähköpostin tietoturvasta ja siitä, näin tunnistat huijausviestit.
Fyysinen tietoturva digitaalisessa maailmassa
Fyysinen suojaus on edelleen olennainen osa kokonaisuutta. Jos ulkopuolinen pääsee käsiksi palvelimeen tai lukitsemattomaan kannettavaan, suuri osa digitaalisista suojauksista voidaan ohittaa. Perinteiset keinot ovat yhä tehokkaita:
- Kulunvalvonta: estää luvattoman pääsyn tiloihin.
- Lukitus: laitteet ja laitekaapit pidetään lukittuina, ja näyttö lukitaan aina koneelta poistuttaessa.
- Turvallinen hävitys: vanhojen kiintolevyjen tiedot ylikirjoitetaan tai levyt tuhotaan ennen kierrätystä.
- Siisti pöytä -periaate: arkaluontoisia papereita ja laitteita ei jätetä esille.
Kodin ja etätyön tietoturva
Suojaus alkaa kotiverkosta, sillä yhä useampi työskentelee ainakin osan ajasta etänä. Vaihda kotireitittimen oletussalasana vahvaksi, pidä reitittimen laiteohjelmisto päivitettynä ja käytä vähintään WPA2- tai WPA3-salausta langattomassa verkossa. Vieraille ja älykodin laitteille kannattaa luoda erillinen verkko, jotta ne eivät pääse samaan verkkoon työkoneen kanssa.
Julkisissa verkoissa, kuten kahviloiden ja lentokenttien Wi-Fi-yhteyksissä, liikenne voi olla salakuuntelulle alttiina. Näissä tilanteissa suojattu yhteys estää ulkopuolista näkemästä selaustasi; jos et ole varma yhteyden turvallisuudesta, kannattaa tietää, mikä on VPN-yhteys ja miten se salaa liikenteen. Myös mobiililaitteet ovat osa kokonaisuutta: pidä puhelimen käyttöjärjestelmä ajan tasalla, lukitse laite ja asenna sovellukset vain virallisista sovelluskaupoista.
Tekoäly tietoturvassa – uhka ja työkalu
Tekoäly on nykyään molempien osapuolten työkalu. Hyökkääjät luovat sillä vakuuttavia kalasteluviestejä ja automatisoivat hyökkäyksiä, kun taas puolustuksessa tekoäly analysoi verkkoliikennettä ja havaitsee poikkeamia ihmistä nopeammin. Se voi tunnistaa esimerkiksi epätavallisen kirjautumispaikan tai yllättävän suuren tiedonsiirron ja reagoida automaattisesti ennen kuin ihminen ehtii huomata mitään.
Tekoälypohjainen uhkien tunnistus (EDR)
Modernit EDR-järjestelmät (Endpoint Detection and Response) hyödyntävät koneoppimista oppiakseen laitteen normaalin käyttäytymisen. Jos laite alkaa yllättäen salata tiedostoja, järjestelmä voi tunnistaa toiminnan kiristyshaittaohjelmaksi ja pysäyttää prosessin automaattisesti ennen laajempaa vahinkoa. Kotikäyttäjälle vastaava hyöty tulee nykyaikaisen virustorjunnan käyttäytymispohjaisesta tunnistuksesta.
Tietoturva ja laki: GDPR suomalaisessa arjessa
Henkilötietojen käsittelyä ohjaa EU:n yleinen tietosuoja-asetus (GDPR), joka koskee jokaista organisaatiota yhdistyksistä suuryrityksiin. Keskeinen velvoite tietoturvan kannalta on tietoturvaloukkausten hallinta: jos henkilötietoja vuotaa, katoaa tai muuttuu luvatta, rekisterinpitäjän on arvioitava riski rekisteröidyille. Jos riski on todennäköinen, loukkauksesta on ilmoitettava valvontaviranomaiselle – Suomessa tietosuojavaltuutetun toimistolle – ilman aiheetonta viivytystä ja mahdollisuuksien mukaan 72 tunnin kuluessa siitä, kun loukkaus on tullut tietoon. Käytännön ohjeita ilmoitusvelvollisuuteen tarjoaa myös Euroopan komissio: Henkilötietojen tietoturvaloukkaus (GDPR, art. 33).
Jos loukkaus aiheuttaa todennäköisesti korkean riskin, siitä on kerrottava myös niille henkilöille, joiden tietoja asia koskee. Käytännössä GDPR kannustaa dokumentoimaan, missä henkilötiedot sijaitsevat ja kuka niitä käsittelee, sekä pitämään yllä valmista toimintamallia loukkaustilanteita varten. Hyvä tietoturva ja lainmukaisuus kulkevat siis käsi kädessä.
Tietomurron jälkeen: näin toimit
Nopea ja harkittu reagointi rajaa vahingot, jos tietoturva astia on jo murtunut. Tärkeintä on pysäyttää vuoto ennen kuin selvität syitä. Toimi järjestyksessä:
- Eristä: katkaise saastuneen laitteen verkkoyhteys, mutta älä sammuta laitetta heti, jos tapausta halutaan tutkia.
- Vaihda tunnukset: vaihda altistuneet salasanat toisella, puhtaalla laitteella ja ota monivaiheinen tunnistautuminen käyttöön.
- Arvioi laajuus: selvitä, mitä tietoja ja järjestelmiä tapaus koskee.
- Palauta varmuuskopioista: käytä tiedossa puhdasta varmuuskopiota, älä maksa lunnaita.
- Ilmoita: ota yhteys IT-tukeen tai tietoturva-asiantuntijaan, ja arvioi GDPR:n mukainen ilmoitusvelvollisuus henkilötietojen osalta.
- Opi: dokumentoi tapahtumat ja korjaa heikkous, jonka kautta murto tapahtui.
Yleisimmät tietoturvavirheet
Suuri osa tietoturvaongelmista johtuu samoista toistuvista virheistä. Näiden välttäminen nostaa suojaustasoa nopeasti:
- Saman salasanan käyttö useassa palvelussa – yksi vuoto avaa kaikki tilit.
- Monivaiheisen tunnistautumisen jättäminen pois tärkeistä palveluista.
- Päivitysten lykkääminen tai tuettujen versioiden käytön jatkaminen.
- Varmuuskopioiden palautusta ei ole koskaan testattu.
- Pilvipalvelun oletusasetukset jätetään säätämättä, jolloin tieto on liian avointa.
- Arkaluontoisten tietojen lähettäminen suojaamattomassa sähköpostissa tai pikaviestissä.
- Oletetaan, että tietoturva on vain IT-osaston asia, ei jokaisen käyttäjän.
Näin pääset alkuun: tietoturvan tarkistuslista
Jos haluat vahvistaa tietoturvaasi tänään, etene järjestyksessä. Nämä askeleet sopivat sekä kotikäyttäjälle että pienyritykselle:
- Ota monivaiheinen tunnistautuminen käyttöön sähköpostissa ja pankkipalveluissa.
- Vaihda uudelleenkäytetyt salasanat uniikeiksi salalauseiksi ja ota salasanojen hallintaohjelma käyttöön.
- Varmista, että automaattiset päivitykset ovat päällä kaikilla laitteilla.
- Ota varmuuskopiot 3-2-1-säännön mukaan ja testaa palautus.
- Kytke levysalaus päälle kannettavissa ja puhelimissa.
- Käy läpi pilvipalveluiden jakamis- ja pääsyasetukset.
Kenelle tietoturvan perusteet kuuluvat?
Tietoturva astia kuuluu kaikille, jotka käsittelevät arvokasta tai henkilökohtaista tietoa – siis käytännössä jokaiselle. Kotikäyttäjälle riittää usein vahva tunnistautuminen, päivitykset ja varmuuskopiot, kun taas yritys tarvitsee lisäksi dokumentoidut prosessit, GDPR-valmiuden ja henkilöstön koulutuksen. Olennaista on, että suojaus on jatkuvaa: digitaalinen ympäristö muuttuu, joten tietoturvaa ylläpidetään, ei kerran rakenneta valmiiksi.
Lähteet
Usein kysytyt kysymykset (FAQ)
Mitä tietoturva astia tarkoittaa?
Se on vertauskuva kokonaisvaltaiselle tiedon suojaamiselle, jossa yhdistyvät tekniset suojaukset, ihmisten osaaminen ja selkeät toimintatavat. Yksikin heikko kohta voi ”vuotaa”, joten suojaus rakennetaan useista päällekkäisistä kerroksista.
Mikä on vahva salasana?
Pituus ratkaisee enemmän kuin monimutkaisuus. Hyvä salasana on vähintään 12–15 merkkiä, mieluiten kokonainen salalause, ja jokaisessa palvelussa oma uniikki tunnuksensa. Salasanojen hallintaohjelma helpottaa niiden ylläpitoa.
Mitä monivaiheinen tunnistautuminen (MFA) tarkoittaa?
MFA vaatii kirjautuessa vähintään kaksi todistetta henkilöllisyydestä, esimerkiksi salasanan ja puhelimeen tulevan koodin. Se estää valtaosan tilikaappauksista silloinkin, kun salasana on vuotanut.
Kuinka usein varmuuskopiot kannattaa tehdä?
Kriittisestä tiedosta varmuuskopiot kannattaa ottaa automaattisesti vähintään päivittäin ja noudattaa 3-2-1-sääntöä. Yhtä tärkeää on testata säännöllisesti, että tiedot todella saadaan palautettua.
Mitä teen, jos epäilen tietomurtoa?
Katkaise laitteen verkkoyhteys, vaihda salasanat toisella laitteella ja ota yhteys IT-tukeen tai tietoturva-asiantuntijaan. Jos murto koskee henkilötietoja, yrityksen on arvioitava GDPR:n mukainen ilmoitus tietosuojavaltuutetulle.