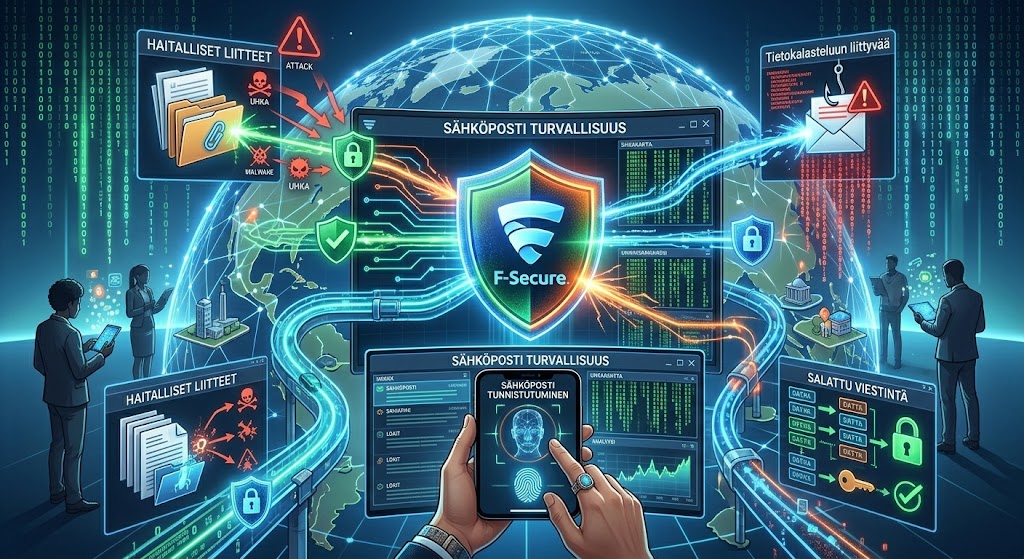
Sähköpostin tietoturva ratkaisee, pysyykö viestintäsi luottamuksellisena vai päätyykö se rikollisten käsiin. Valtaosa tietomurroista ja haittaohjelmatartunnoista saa alkunsa yhdestä ainoasta viestistä, joten postilaatikon suojaaminen on jokaisen käyttäjän ja organisaation perusasia. Tämä kattava opas viestinnän suojaamiseen ja riskien hallintaan käy läpi, mistä sähköpostin suojaus muodostuu: yleisimmät uhat, tekniset suojaukset kuten SPF, DKIM ja DMARC, viestien salaus, monivaiheinen tunnistautuminen sekä yleisimmät virheet, jotka kannattaa välttää.
Tärkeimmät kohdat
- Valtaosa tietomurroista alkaa sähköpostista – kalastelu on yleisin yksittäinen uhka.
- SPF, DKIM ja DMARC todentavat lähettäjän ja estävät osoitteen väärentämistä.
- Monivaiheinen tunnistautuminen (MFA) on tärkein yksittäinen suoja; FIDO2-avain kestää myös kalastelua.
- Arkaluonteinen viestintä kannattaa suojata päästä päähän -salauksella (PGP tai S/MIME).
- GDPR:n 33 artikla edellyttää tietoturvaloukkauksen ilmoittamista 72 tunnin kuluessa.
- Käyttäjän valppaus ratkaisee – älä avaa odottamattomia liitteitä tai linkkejä.
Mitä sähköpostin tietoturva tarkoittaa?
Sähköpostin tietoturva tarkoittaa niitä tekniikoita ja toimintatapoja, joilla suojataan viestien sisältö luvattomalta lukemiselta, varmistetaan lähettäjän aitous ja estetään haitallinen liikenne ennen kuin se tavoittaa käyttäjän. Sähköposti on yhä maailman käytetyin työviestinnän väline, mikä tekee siitä houkuttelevan kohteen hyökkääjille. Suojaus rakentuu neljästä tavoitteesta.
- Luottamuksellisuus: vain tarkoitettu vastaanottaja voi lukea viestin.
- Eheys: viestiä ei ole muutettu matkan varrella.
- Aitous: lähettäjä on todella se, joka väittää olevansa.
- Saatavuus: sähköpostijärjestelmä pysyy käytettävissä myös hyökkäysten aikana.
Perussähköposti on luonteeltaan turvaton: alkuperäinen SMTP-protokolla (Simple Mail Transfer Protocol, sähköpostin siirtotekniikka) ei salaa viestejä eikä varmenna lähettäjää. Siksi suojaus on rakennettava erikseen useasta kerroksesta – teknisestä todentamisesta aina käyttäjän valppauteen asti. Laajempi näkökulma aiheeseen löytyy teknisen tietoturvan oppaasta, ja koko kentän yleiskuvan tarjoaa kattava tietoturvaopas 2026.
Mitkä ovat yleisimmät sähköpostiuhat?
Yleisin sähköpostiuhka on kalastelu, jossa hyökkääjä huijaa käyttäjää paljastamaan tunnukset tai avaamaan haitallisen tiedoston. Suurin osa hyökkäyksistä hyödyntää ihmisen psykologiaa teknisten aukkojen sijaan. Tärkeimmät uhkatyypit ovat:
- Kalastelu (phishing): aidolta näyttävä massaviesti, joka ohjaa väärennetylle kirjautumissivulle.
- Kohdennettu kalastelu (spear phishing): yksilöity viesti, joka käyttää uhrista kerättyä tietoa uskottavuuden lisäämiseksi.
- Toimitusjohtajahuijaus (BEC, Business Email Compromise): rikollinen esiintyy esihenkilönä tai kumppanina ja painostaa kiireeseen vedoten maksamaan väärennetyn laskun.
- Haittaohjelmat: kiristysohjelmat (ransomware) ja troijalaiset leviävät liitteiden ja linkkien kautta.
- Osoitteen väärentäminen (spoofing): viesti näyttää tulevan tutulta verkkotunnukselta, vaikka sitä ei ole sieltä lähetetty.
Liikenne- ja viestintävirasto Traficomin Kyberturvallisuuskeskus on varoittanut, että Suomessa liikkuu jatkuvasti laajoja kalastelukampanjoita, jotka tähtäävät erityisesti Microsoft 365 -tunnuksiin. Osa kampanjoista käyttää niin sanottua adversary-in-the-middle-tekniikkaa (AitM), jossa hyökkääjä asettuu käyttäjän ja oikean palvelun väliin ja pystyy joissakin tapauksissa ohittamaan myös monivaiheisen tunnistautumisen varastamalla kirjautumisen jälkeisen istuntoevästeen.
Näin tunnistat kalasteluviestin
Kalasteluviestin tunnistaa usein pienistä ristiriidoista, vaikka ulkoasu olisi vakuuttava. Kiinnitä huomiota seuraaviin merkkeihin:
- Lähettäjän osoite poikkeaa oikeasta verkkotunnuksesta tai käyttää lähes samannäköistä kirjoitusasua.
- Viesti luo kiireen tai pelon tunteen (”tilisi suljetaan”, ”maksa heti”).
- Linkin näkyvä teksti ja todellinen kohdeosoite eivät täsmää (tarkista osoittamalla linkkiä hiirellä).
- Odottamaton liite tai pyyntö kirjautua ”turvapostin” tai jaetun asiakirjan avaamiseksi.
- Yleinen tervehdys (”Hyvä asiakas”) henkilökohtaisen sijaan tai kieliasun pienet virheet.
Epäilyttävässä tilanteessa varmista pyyntö aina toista kanavaa, kuten puhelinta, käyttäen – älä vastaamalla samaan viestiin. Lisää vinkkejä löydät artikkelista näin tunnistat tietoturvauhat.
Miten SPF, DKIM ja DMARC todentavat lähettäjän?
SPF, DKIM ja DMARC ovat kolme sähköpostin todentamisprotokollaa, joiden avulla vastaanottava palvelin varmistaa viestin alkuperän ja estää osoitteen väärentämisen. Ne toimivat yhdessä: SPF ja DKIM tekevät tarkistukset, ja DMARC kertoo, mitä tehdä, jos tarkistus epäonnistuu.
| Protokolla | Toimintaperiaate | Tärkein hyöty |
|---|---|---|
| SPF (Sender Policy Framework) | DNS-tietueeseen listataan palvelimet, joilla on lupa lähettää postia verkkotunnuksen nimissä | Estää luvattomia palvelimia esiintymästä lähettäjänä |
| DKIM (DomainKeys Identified Mail) | Lisää viestiin kryptografisen allekirjoituksen julkisen avaimen menetelmällä | Todistaa, ettei sisältöä ole muutettu matkalla |
| DMARC | Määrittää käytännön (none/quarantine/reject) ja raportoinnin SPF- ja DKIM-tulosten perusteella | Ohjaa epäonnistuneet viestit karanteeniin tai hylkäykseen |
| BIMI (Brand Indicators for Message Identification) | Näyttää organisaation logon todennetuissa viesteissä, edellyttää DMARC-valvontaa | Lisää tunnistettavuutta ja luottamusta |
Näiden asetusten merkitys on kasvanut: Google ja Yahoo ovat vaatineet suurilta lähettäjiltä (yli 5 000 viestiä päivässä) SPF:n, DKIM:n ja DMARC:n käyttöä helmikuusta 2024 alkaen. Microsoft otti Outlook.comissa käyttöön vastaavat vaatimukset toukokuusta 2025 alkaen samalla 5 000 viestin päivärajalla, jolloin vaatimukset täyttämätön postimäärä ohjataan ensin roskapostiin ja myöhemmin hylätään kokonaan. Ilman oikein määritettyjä tietueita viestisi voivat päätyä roskapostiin – tai jäädä kokonaan toimittamatta.
Miten sähköpostin salaus toimii?
Sähköpostin salaus suojaa viestin sisällön niin, ettei sitä voi lukea matkan varrella. Salausta on kahta eri tasoa, jotka on hyvä erottaa toisistaan.
- Siirtotien salaus (TLS): salaa yhteyden lähettävän ja vastaanottavan palvelimen välillä. Se on nykyään laajalti käytössä, mutta ei suojaa viestiä palvelimilla, joiden läpi se kulkee.
- Päästä päähän -salaus (end-to-end): vain lähettäjä ja vastaanottaja voivat avata viestin. Palveluntarjoajakaan ei näe sisältöä.
Ilman salausta viesti on kuin postikortti, jonka kuka tahansa reitin varrella voi lukea. Päästä päähän -salauksen kaksi yleisintä menetelmää ovat PGP (Pretty Good Privacy) ja S/MIME. Molemmat perustuvat julkisen ja salaisen avaimen pariin: viesti salataan vastaanottajan julkisella avaimella ja avataan tämän salaisella avaimella.
PGP vai S/MIME?
Valinta PGP:n ja S/MIME:n välillä riippuu organisaation koosta ja osaamisesta. S/MIME nojaa varmentajien (CA) myöntämiin varmenteisiin ja integroituu valmiiksi yrityssovelluksiin kuten Outlookiin, mikä tekee siitä helpon hallita keskitetysti. PGP taas perustuu hajautettuun luottamusmalliin, antaa käyttäjälle enemmän vapautta ja on suosittu teknisten käyttäjien parissa, mutta vaatii enemmän perehtymistä avainten hallintaan. Suomessa esimerkiksi lakitoimistot ja terveydenhuollon toimijat käyttävät näitä arkaluonteisen tiedon siirtoon.
Näin otat salatun viestinnän käyttöön
Helpoin tapa aloittaa päästä päähän -salaus on valita palvelu, jossa se on valmiiksi sisäänrakennettu – esimerkiksi Proton Mail tai Tuta salaa viestit automaattisesti saman palvelun käyttäjien kesken ilman erillistä avaintenvaihtoa. Jos vastaanottaja käyttää eri palvelua, viesti voidaan suojata salasanalla avattavalla linkillä. Yritysympäristössä S/MIME-varmenteet jaetaan yleensä keskitetysti laitehallinnan kautta, jolloin käyttäjän ei tarvitse tehdä muuta kuin valita ”allekirjoita” ja ”salaa” viestiä lähettäessään. Olennaista on varmistaa, että myös vastaanottaja osaa avata salatun viestin – muuten suojaus vain hidastaa viestintää.
Mikä on monivaiheinen tunnistautuminen (MFA) ja miksi se on tärkein suoja?
Monivaiheinen tunnistautuminen (MFA) on sähköpostitilin tärkein yksittäinen suojakeino, koska se estää kirjautumisen pelkällä varastetulla salasanalla. Käyttäjän on vahvistettava henkilöllisyytensä toisella tekijällä, esimerkiksi sovelluksella tai fyysisellä avaimella. Tilin kaappaaminen on hyökkääjille erityisen arvokasta, sillä sähköpostin kautta voi nollata muiden palveluiden salasanoja ja lähettää uskottavia viestejä organisaation sisältä.
| Tunnistautumistapa | Turvallisuustaso | Huomiot |
|---|---|---|
| Pelkkä salasana | Matala | Erittäin haavoittuva vuodoille ja kalastelulle |
| Tekstiviestikoodi (SMS) | Kohtalainen | Parempi kuin ei mitään, mutta altis SIM-kaappaukselle |
| Authenticator-sovellus | Korkea | Esim. Microsoft tai Google Authenticator; nopea ja ilmainen |
| FIDO2-suoja-avain / passkey | Erittäin korkea | Esim. YubiKey; kestää myös kalastelua (phishing-resistant) |
Koska osa nykyhyökkäyksistä pystyy ohittamaan kertakäyttökoodeihin perustuvan MFA:n, kalastelua kestävät FIDO2-avaimet ja passkeyt tarjoavat vahvimman suojan kriittisille tileille. Passkey on salasanaton kirjautumistapa, joka sitoutuu käytettävään laitteeseen ja oikeaan verkko-osoitteeseen, joten sitä ei voi huijata väärennetyllä kirjautumissivulla.
Miten liitetiedostoja ja linkkejä käsitellään turvallisesti?
Liitetiedostot ja linkit ovat haittaohjelmien yleisin levityskanava, joten niihin kannattaa suhtautua varauksella silloinkin, kun viesti näyttää tulevan tutulta lähettäjältä. Hyökkääjät käyttävät esimerkiksi harhaanjohtavia tiedostopäätteitä (kuten lasku.pdf.exe) tai upottavat haitallisia makroja Office-dokumentteihin.
- Avaa vain liitteet, joita todella odotat, ja varmista epäselvät tiedostot lähettäjältä toista kanavaa pitkin.
- Älä ota makroja käyttöön asiakirjoista, joiden alkuperää et voi varmistaa.
- Älä klikkaa linkkejä epäilyttävissä viesteissä – kirjoita palvelun osoite suoraan selaimeen.
- Pidä käyttöjärjestelmä ja virustorjunta ajan tasalla; esimerkiksi F-Securen tietoturvaohjelmistot skannaavat ladatut liitteet.
Nykyaikaiset sähköpostipalvelut käyttävät myös hiekkalaatikkotekniikkaa (sandboxing), jossa liite avataan eristetyssä virtuaaliympäristössä ennen sen toimittamista käyttäjälle. Näin mahdollinen haitallinen toiminta havaitaan ilman riskiä käyttäjän koneelle.
Mikä on turvallisin salattu sähköpostipalvelu?
Turvallisinta yksittäistä palvelua ei ole, vaan sopivin vaihtoehto riippuu uhkamallista ja käyttötarpeesta. Salatut sähköpostipalvelut tarjoavat päästä päähän -salauksen, kun taas Gmail ja Outlook salaavat oletuksena siirtotien ja tukevat päästä päähän -salausta erikseen. Alla on vertailu tunnetuista vaihtoehdoista; tarkat tallennustila- ja hintatiedot kannattaa aina varmistaa palvelun omilta sivuilta, sillä ne muuttuvat.
Vertailu
| Palvelu | Sijainti | Salausmalli | Ilmaisversio | Soveltuu |
|---|---|---|---|---|
| Proton Mail | Sveitsi | Päästä päähän (OpenPGP), zero-access | Kyllä (jopa 1 Gt, 1 osoite) | Yksityisyyttä arvostavat käyttäjät |
| Tuta (ent. Tutanota) | Saksa | Oma päästä päähän -salaus (salaa myös otsikon), ei PGP:tä | Kyllä (1 Gt) | Yksinkertainen salattu posti |
| Mailfence | Belgia | OpenPGP, osittainen zero-access | Kyllä (500 Mt + 500 Mt) | Posti + kalenteri ja dokumentit |
| Gmail / Google Workspace | Yhdysvallat | TLS oletuksena; S/MIME ja E2E erikseen (Workspace) | Kyllä (henkilökohtainen tili) | Laaja käyttö ja integraatiot |
| Outlook / Microsoft 365 | Yhdysvallat | TLS; S/MIME ja viestien salaus (Microsoft Purview) | Kyllä (Outlook.com) | Yritysympäristöt ja Office-integraatio |
Mitä tietoturva-asetuksia sähköpostissa kannattaa määrittää?
Oikein määritetyt asetukset ovat sähköpostin suojauksen perusta riippumatta siitä, käytätkö Gmailia, Outlookia vai omaa palvelinta. Yritysympäristössä korostuvat seuraavat kohdat:
- Vanhat protokollat pois: poista käytöstä salaamattomat ja vanhentuneet yhteystavat, jotka altistavat tunkeutumisyrityksille.
- Pääsynhallinta: rajoita kirjautumiset tarvittaessa sallittuihin maihin tai IP-alueisiin.
- Auditointilokit: seuraa, kuka kirjautuu tilille ja mistä, jotta poikkeamat havaitaan.
- Edelleenohjaussäännöt: tarkista säännöllisesti, ettei tilille ole luotu luvattomia automaattisia välityksiä – tämä on tyypillinen merkki kaappauksesta.
- Mobiililaitteiden hallinta (MDM): varmista, että työsähköpostia luetaan vain suojatuilla laitteilla.
Verkkotason suojausta kannattaa täydentää laitteen ja kodin päästä: ajantasainen reitittimen palomuuri ja julkisissa verkoissa VPN-yhteys vähentävät riskiä, että liikennettä urkitaan verkkotasolla.
Miksi inhimillinen tekijä ratkaisee?
Ihminen on edelleen sähköpostin suojauksen ratkaisevin lenkki, koska lähes kaikki onnistuneet hyökkäykset edellyttävät käyttäjän toimintaa. Turvallisuuskulttuuri tarkoittaa sitä, että työntekijät uskaltavat kysyä ja ilmoittaa epäilyttävistä viesteistä ilman pelkoa seuraamuksista. Säännölliset koulutukset ja kalastelusimulaatiot – harmittomat testiviestit, joilla mitataan valppautta – paljastavat, mitkä ryhmät tarvitsevat lisäopastusta, ja pitävät tietoturvan mielessä arjen kiireessä. Kun työntekijä tunnistaa huijauksen ja jättää klikkaamatta, hän toimii organisaation tehokkaimpana suojana.
Miten roskapostin ja haittaohjelmien suodatus toimii?
Moderni suodatus pysäyttää valtaosan haitallisesta liikenteestä ennen kuin se tavoittaa käyttäjän. Nykyiset järjestelmät yhdistävät tekoälyn, koneoppimisen ja globaalin uhkatiedon, eivätkä nojaa pelkkiin avainsanoihin kuten vanhat roskapostisuodattimet. Käytännössä suodatus toimii useassa kerroksessa:
- Maineanalyysi: lähettäjän IP-osoitteen ja verkkotunnuksen maine verrataan tunnettuihin uhkiin ja mustiin listoihin.
- Heuristinen analyysi: viestin rakennetta ja käyttäytymistä tarkastellaan uusien, vielä tuntemattomien hyökkäysten varalta.
- Linkkien ja liitteiden tarkistus: osoitteet avataan ja tiedostot ajetaan eristetyssä hiekkalaatikossa ennen toimitusta.
- Karanteeni: epäilyttävät viestit siirretään erilliseen tilaan ylläpitäjän tai käyttäjän tarkastettavaksi.
Monet suomalaiset organisaatiot täydentävät Microsoft 365- tai Google Workspace -ympäristöä erillisellä pilvipohjaisella sähköpostisuojauksella, joka lisää ylimääräisen tarkastuskerroksen erityisesti kohdennettua kalastelua ja laskuhuijauksia (BEC) vastaan.
Kenelle sähköpostin suojaaminen on erityisen tärkeää?
Sähköpostin suojaus koskee jokaista, mutta korostuu niillä, jotka käsittelevät arkaluonteista tai rahanarvoista tietoa. Yksityiskäyttäjälle tärkeintä on vahva salasana, MFA ja kalastelun tunnistaminen, koska sähköposti toimii usein muiden tilien palautusosoitteena. Pienyrittäjälle ja taloushallinnolle korostuvat BEC-huijausten tunnistaminen ja maksujen kaksoisvarmistus. Terveydenhuollon, lakialan ja julkishallinnon toimijoille päästä päähän -salaus ja GDPR-vaatimukset ovat usein pakollisia, koska viesteissä liikkuu erityisiin henkilötietoryhmiin kuuluvaa tietoa.
Miten GDPR vaikuttaa sähköpostin tietoturvaan?
EU:n yleinen tietosuoja-asetus (GDPR) velvoittaa suojaamaan sähköpostissa liikkuvat henkilötiedot asianmukaisesti, ja laiminlyönnistä voi seurata tuntuvia seuraamuksia. Asetuksen osoitusvelvollisuus tarkoittaa, että organisaation on pystyttävä näyttämään toteen suojaustoimensa. Jos arkaluonteisia tietoja lähetetään suojaamattomana ja ne päätyvät vääriin käsiin, kyse on henkilötietojen tietoturvaloukkauksesta.
GDPR:n 33 artiklan mukaan tietoturvaloukkauksesta on ilmoitettava valvontaviranomaiselle ilman aiheetonta viivytystä ja mahdollisuuksien mukaan 72 tunnin kuluessa sen havaitsemisesta, ellei loukkaus todennäköisesti aiheuta riskiä rekisteröidyille. Suomessa ilmoitus tehdään tietosuojavaltuutetun toimistolle. Siksi salaus ja pääsynhallinta eivät ole vain suosituksia vaan monessa tapauksessa lakisääteisiä vaatimuksia.
Miten varaudut tilin kaappaukseen ja palautukseen?
Paraskin suojaus voi pettää, joten kannattaa valmistautua myös siihen, että tili joutuu vääriin käsiin. Varautuminen etukäteen nopeuttaa toipumista merkittävästi.
- Palautustiedot kuntoon: aseta ajantasainen palautussähköposti ja -puhelinnumero sekä talleta kertakäyttöiset varakoodit turvalliseen paikkaan.
- Erillinen palautusosoite: älä käytä samaa postilaatikkoa kaikkien muiden palveluiden palautusosoitteena, jottei yksi kaappaus kaada koko digitaalista identiteettiä.
- Varmuuskopiot: tärkeät viestit ja liitteet kannattaa arkistoida myös postilaatikon ulkopuolelle.
- Toimintaohje valmiina: organisaatiossa on hyvä olla selkeä prosessi siitä, kenelle epäilystä ilmoitetaan ja miten tili lukitaan nopeasti.
Jos kaappaus tapahtuu, nopein reagointi on tärkeintä: vaihda salasana toisella laitteella, katkaise kaikki aktiiviset istunnot, poista luvattomat edelleenohjaukset ja ota MFA käyttöön heti.
Mitkä ovat yleisimmät virheet sähköpostin suojaamisessa?
Yleisin virhe on luottaa pelkkään salasanaan ilman monivaiheista tunnistautumista. Useimmat vahingot syntyvät perusasioiden laiminlyönnistä, eivät kehittyneistä hyökkäyksistä. Vältä ainakin nämä:
- Saman salasanan käyttö useassa palvelussa: yksi vuoto avaa silloin monta ovea. Käytä salasanojen hallintaohjelmaa.
- MFA:n jättäminen pois: ilman toista tekijää vuotanut salasana riittää tilin kaappaukseen.
- Liitteiden ja linkkien sokea avaaminen: tuttukin lähettäjä voi olla kaapattu.
- Arkaluonteisten tietojen lähettäminen salaamatta: käytä päästä päähän -salausta tai suojattua latauslinkkiä.
- Edelleenohjausten ja istuntojen tarkistamatta jättäminen: hyökkääjä voi piilottaa pääsynsä sääntöihin.
- Julkisen verkon käyttö ilman suojausta: suojaa yhteys julkisissa WLAN-verkoissa.
Näin parannat sähköpostin tietoturvaa – tiivistelmä
Sähköpostin suojaus ei ole kertaprojekti vaan jatkuva prosessi. Suurimmalta osalta uhkista suojaudut noudattamalla muutamaa perusperiaatetta:
- Ota monivaiheinen tunnistautuminen käyttöön kaikilla tileillä – mieluiten FIDO2-avaimella tai passkeyllä.
- Varmista, että SPF-, DKIM- ja DMARC-tietueet on määritetty oikein verkkotunnukselle.
- Käytä päästä päähän -salausta arkaluonteisessa viestinnässä.
- Kouluta käyttäjät tunnistamaan kalastelu ja ilmoittamaan epäilyttävistä viesteistä.
- Pidä käyttöjärjestelmät, sähköpostiohjelmat ja virustorjunta ajan tasalla.
- Tarkista tilin kirjautumiset ja edelleenohjaukset säännöllisesti.
Vuonna 2026 automaatio ja tekoäly auttavat sekä hyökkääjiä että puolustajia, mutta vastuu lopullisesta klikkauksesta säilyy käyttäjällä. Huolellisuus ja kriittinen asenne ovat edelleen parhaat suojakeinot.
Lähteet
- Proofpoint – What Are SPF, DKIM, and DMARC?
- Google – Email sender guidelines (SPF, DKIM, DMARC)
- Microsoft – Outlook’s new requirements for high-volume senders
- Traficom – Kyberturvallisuuskeskus
- GDPR Article 33 – Notification of a personal data breach
- Tietosuojavaltuutetun toimisto
- Proton Mail – Security and encryption
- FIDO Alliance – FIDO2 / passkeys
Usein kysytyt kysymykset (FAQ)
Onko tavallinen sähköposti turvallinen?
Ei automaattisesti. Perussähköposti ei salaa sisältöä eikä varmenna lähettäjää, joten se voidaan lukea tai väärentää ilman lisäsuojauksia. Turvallisuus syntyy salauksesta, todentamisesta ja monivaiheisesta tunnistautumisesta.
Mitä SPF, DKIM ja DMARC tekevät?
Ne todentavat sähköpostin lähettäjän. SPF listaa sallitut lähetyspalvelimet, DKIM allekirjoittaa viestin kryptografisesti ja DMARC määrää, mitä tehdään, jos tarkistus epäonnistuu. Yhdessä ne estävät verkkotunnuksen väärentämistä.
Miksi monivaiheinen tunnistautuminen on niin tärkeä?
Koska se estää kirjautumisen pelkällä varastetulla salasanalla. Vahvistus toisella tekijällä, kuten sovelluksella tai FIDO2-avaimella, pysäyttää valtaosan tilikaappauksista myös silloin, kun salasana on vuotanut.
Miten tunnistan kalasteluviestin?
Kiinnitä huomiota outoon lähettäjäosoitteeseen, kiireen tai pelon lietsontaan, linkkeihin joiden kohdeosoite ei täsmää sekä odottamattomiin pyyntöihin kirjautua tai maksaa. Varmista epäselvät pyynnöt aina toista kanavaa pitkin.
Mitä teen, jos sähköpostitilini on kaapattu?
Vaihda salasana välittömästi toisella laitteella, kirjaudu ulos kaikista istunnoista, ota MFA käyttöön ja tarkista edelleenohjaussäännöt. Ilmoita tapauksesta organisaatiosi tuelle ja tarvittaessa viranomaiselle, jos henkilötietoja on vaarantunut.